
逆向工程(Reverse Engineering),简单说就是从已发布的二进制程序、成品,反向推导它的结构、逻辑、算法、协议、数据格式,没有原始源码。它本身是中性技术,合法边界非常重要:仅用于自己拥有版权、获得授权、兼容开发、安全审计等场景;未经授权逆向破解商业软件、绕过授权、盗取代码属于违法行为。
下面分大类讲软件开发里常见合法应用场景:
一、软件兼容性、互操作性开发(最主流合法场景)
协议逆向 分析闭源客户端、硬件设备的通信协议(TCP/HTTP/ 私有二进制协议),自研第三方客户端、对接网关、适配器。 例子:工业设备私有协议解析、老旧硬件对接新平台、自研工具和闭源系统互通。
文件格式逆向 研究没有公开规范的私有文件格式,实现读写、导入导出插件。 例子:某些专业设计软件、老行业软件的专属格式转换器。
驱动 / 适配开发 厂商不再维护、不提供开源驱动,逆向现有驱动逻辑,编写适配新系统(Linux、信创系统)的兼容驱动。
二、遗留系统维护与现代化改造
很多老系统年代久远,源码丢失、文档缺失、开发人员早已离职:
逆向二进制,梳理业务流程、数据流向、接口逻辑;
绘制流程图、梳理数据库交互、识别隐藏业务规则;
为重构、迁移、上云、信创替换做需求分析;
注意:一般仅限企业自身拥有知识产权的存量系统。
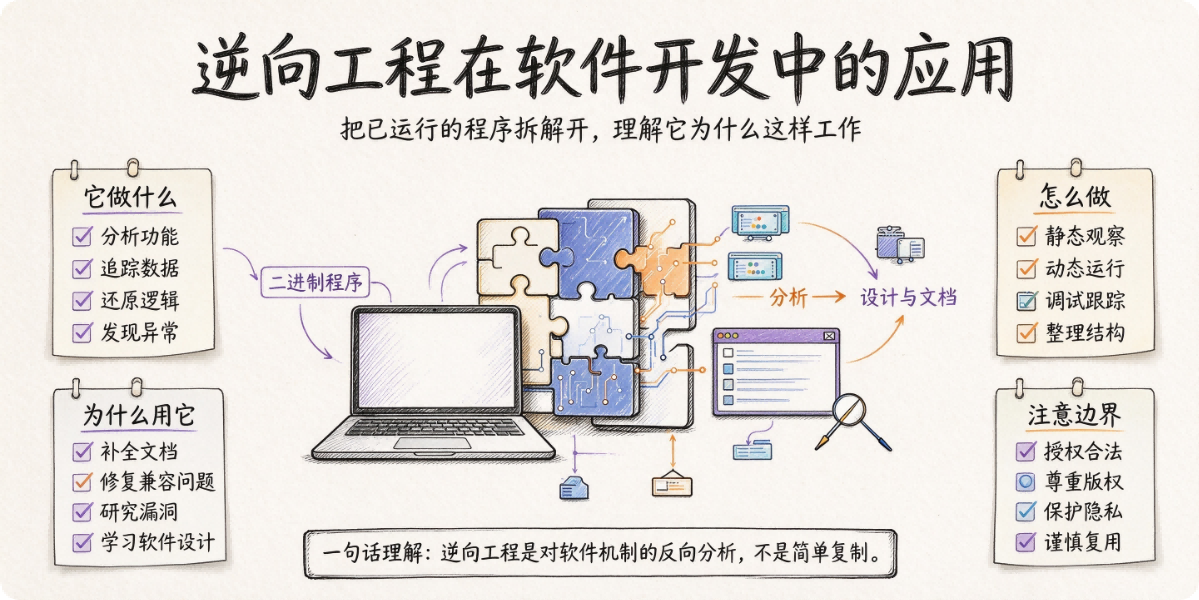
三、信息安全领域(安全开发、攻防、漏洞研究)
漏洞挖掘与漏洞验证 对闭源软件、固件逆向,寻找内存溢出、逻辑漏洞、权限绕过等缺陷,提交厂商修复(白帽安全研究)。
恶意代码分析(病毒、木马、勒索软件) 逆向恶意样本:分析攻击链路、加密算法、C2 通信、持久化方式,提取 IOC,开发查杀规则、应急处置工具。
安全加固、风控对抗分析 分析竞品的反调试、加壳、授权校验逻辑,评估自身产品防护方案的强弱,优化自己的软件保护方案。
固件安全审计 IoT 设备、路由器、摄像头、工控固件提取逆向,检查后门、弱校验、不安全硬编码密钥。
四、学习、技术研究
学习闭源成熟框架、编译器、虚拟机底层实现思路;
研究知名程序的算法、内存布局、高性能实现方案;
仅限学习思路,不能直接复用提取出来的代码、常量、核心逻辑,否则侵权。
五、竞品分析(有严格法律红线)
合法范围:观察产品架构、数据存储方式、性能实现思路;
❌ 违法红线:逆向提取核心算法、授权机制,复刻核心功能用于商业竞争。
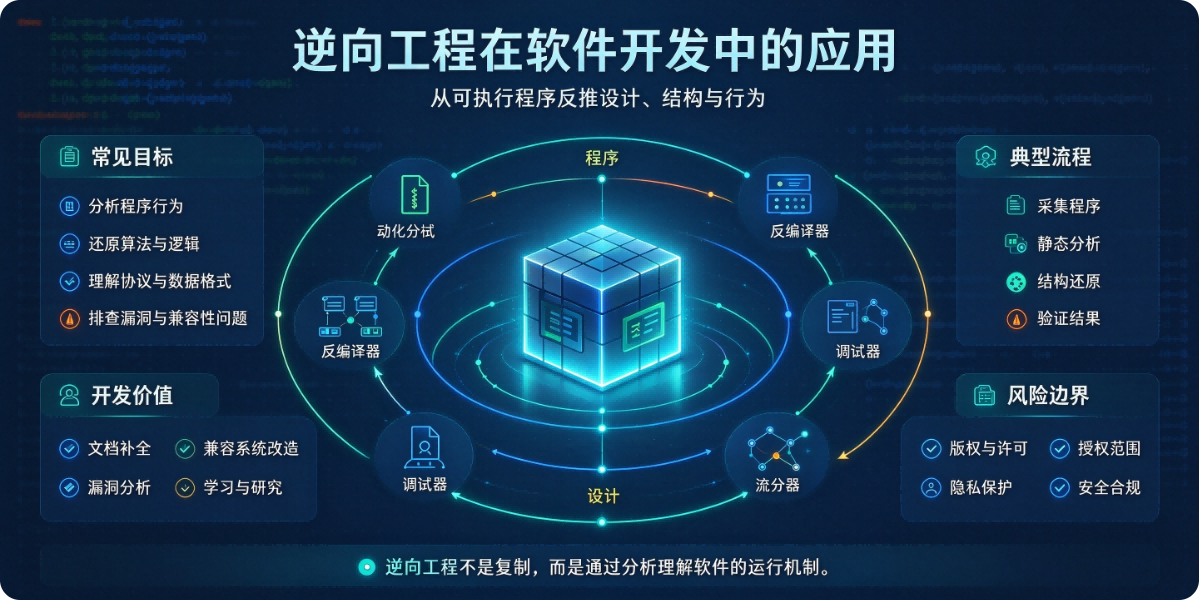
六、数字取证
司法取证场景:对涉案程序、设备镜像逆向,还原程序执行行为、隐藏数据、删除记录,作为取证支撑。
七、软件保护方案测试(防逆向的对抗)
开发加壳、VMProtect、自定义虚拟机、授权系统时,自己逆向自测:看防护是否容易被脱壳、打补丁、篡改授权,持续强化反调试、反 hook、反篡改机制。
重要法律与合规边界(重点)
我国《著作权法》:为学习和研究软件内含的设计思想和原理,可以逆向;但不得复制、传播、商用逆向得到的源码 / 算法,不得用于制作破解版、绕过版权保护措施。
很多软件的 EULA(用户协议)直接禁止逆向、反编译、反汇编,即使法律允许个人学习,违反协议也构成违约。
严禁用途:破解付费软件、盗版、外挂、私服、盗取加密密钥、窃取商业秘密。
简单总结
逆向工程在正规软件开发里定位偏向诊断、兼容、安全、考古,不是常规业务开发;常规业务开发是正向(需求→设计→编码→编译),逆向是反向(成品→逻辑→文档)。
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢