物联网的痛点:设备算力弱、资源有限、网络环境复杂(WiFi/4G/NB-IoT/LoRa)、大量低成本轻量终端,不能直接照搬互联网后端的安全方案,一般是分层、按需组合防护,核心目标:机密性、完整性、真实性、防重放。 一、链路层 / 传输通道加密(最基础) 1. IP 类设
 发布于 2026-11-02
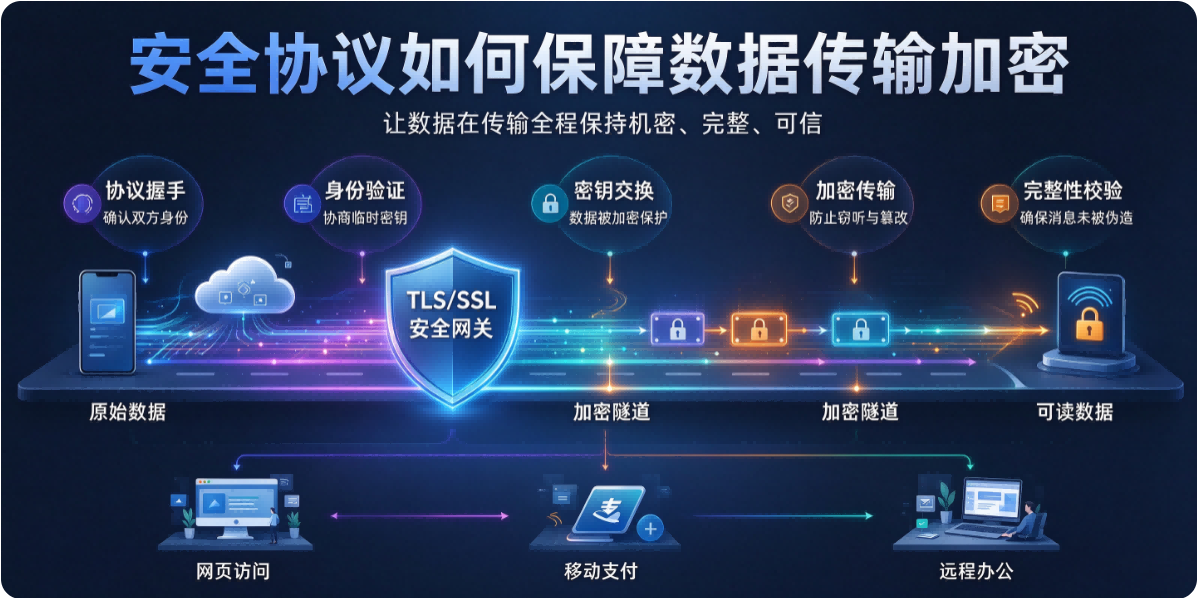
核心思路:传输层安全协议(TLS/SSL)是最主流方案,它不是单纯加密,而是一套「身份认证 + 密钥协商 + 对称加密传输 + 完整性校验」的组合流程;除此之外还有 IPsec、SSH、QUIC 等不同层级的安全协议,在不同场景做传输加密。 现在 SSL 已经废弃,正式标准是 TLS(当前主流 TL
发布于 2026-11-01
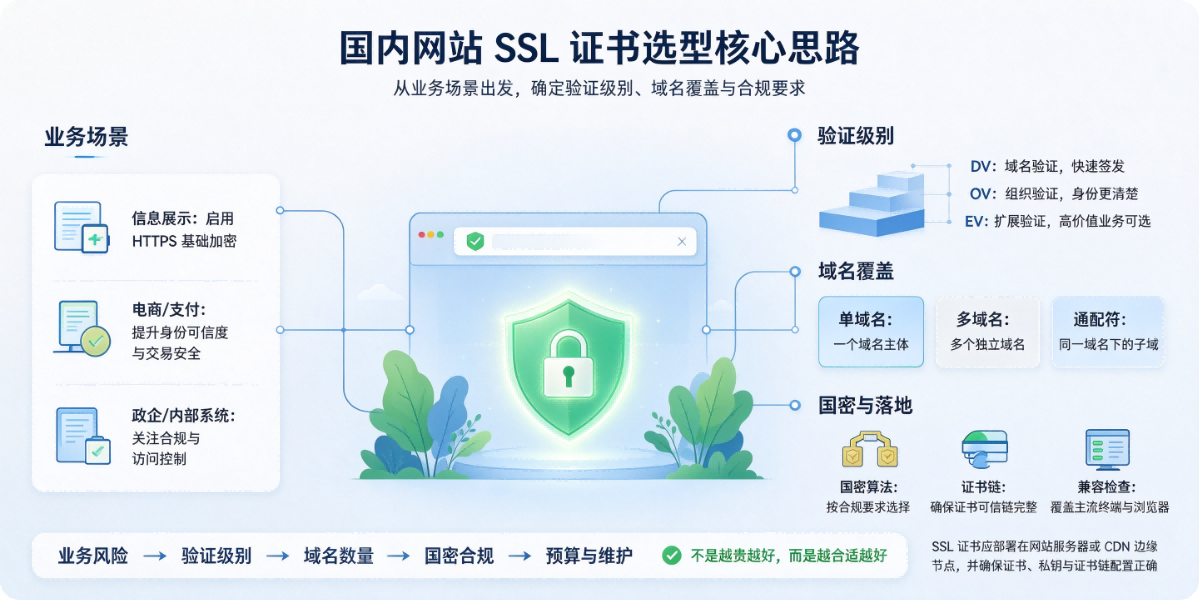
网站SSL 证书加密强度本质上 DV/OV/EV 是一样的,差别只在于 CA 对你身份的核验严格程度、信任背书、售后赔付;选型就按:验证等级 → 域名覆盖类型 → 加密算法 → 免费 / 付费、CA 品牌这几步来选。 一、先选验证等级(DV / OV / EV)
发布于 2026-10-30
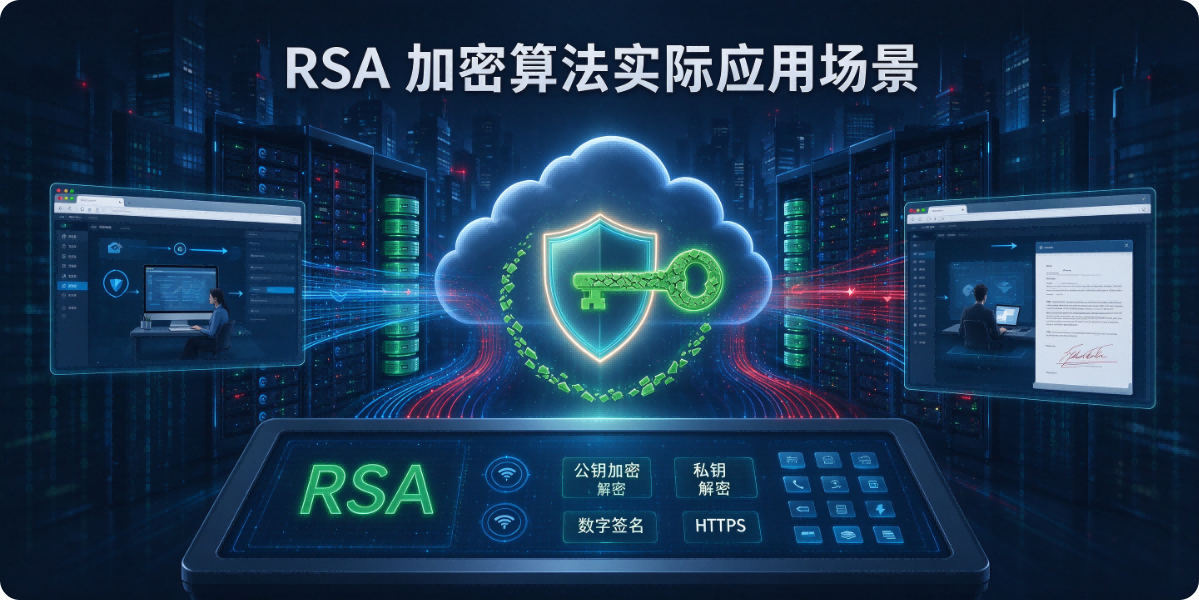
RSA 属于非对称加密,核心特点:一对密钥(公钥、私钥);公钥公开、私钥自己保管。 两个核心用法: 公钥加密 → 私钥解密:用来加密小数据,实现保密传输 私钥签名 → 公钥验签:用来做身份认证、防篡改(RSA 最常用的场景其实是签名,而不是直接加密大文件) ⚠️ 重要限制:RSA 加密速度很慢、有明
发布于 2026-10-29
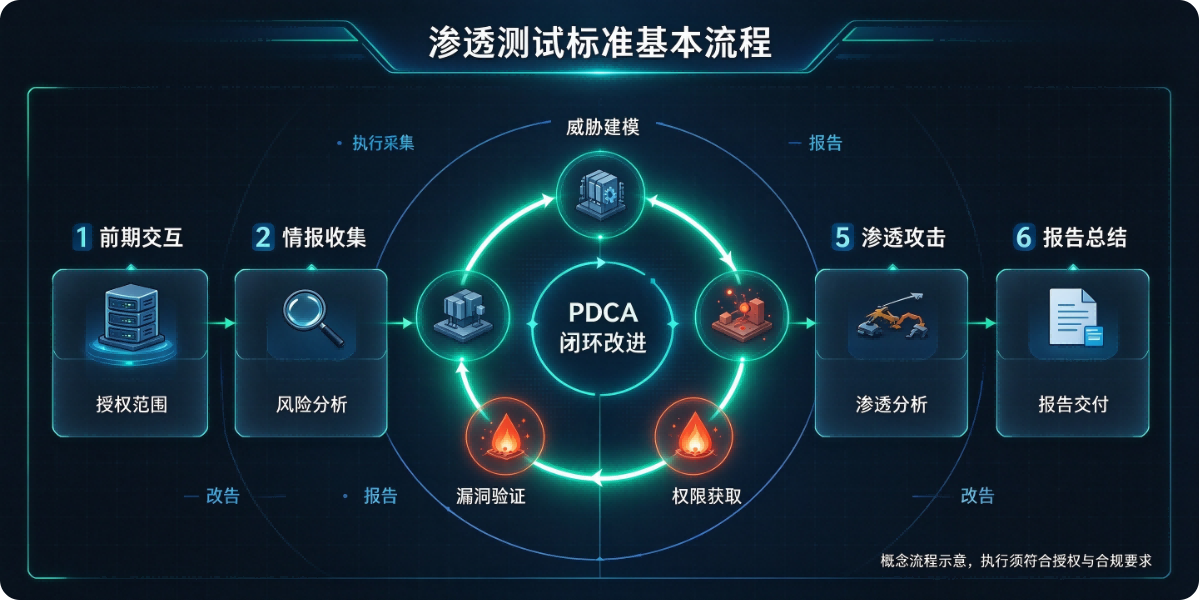
行业通用、合规的渗透测试一般遵循 PTES(渗透测试执行标准),也常和等保、护企的流程对齐,分为前期交互、情报收集、威胁建模、漏洞探测、漏洞利用、权限维持、文档输出、清理收尾 8 个阶段;国内很多团队会简化成 5 大步:授权→信息收集→漏洞发现→漏洞利用与验证→报告 + 复测。 ⚠️ 重要前提:没有
发布于 2026-10-25
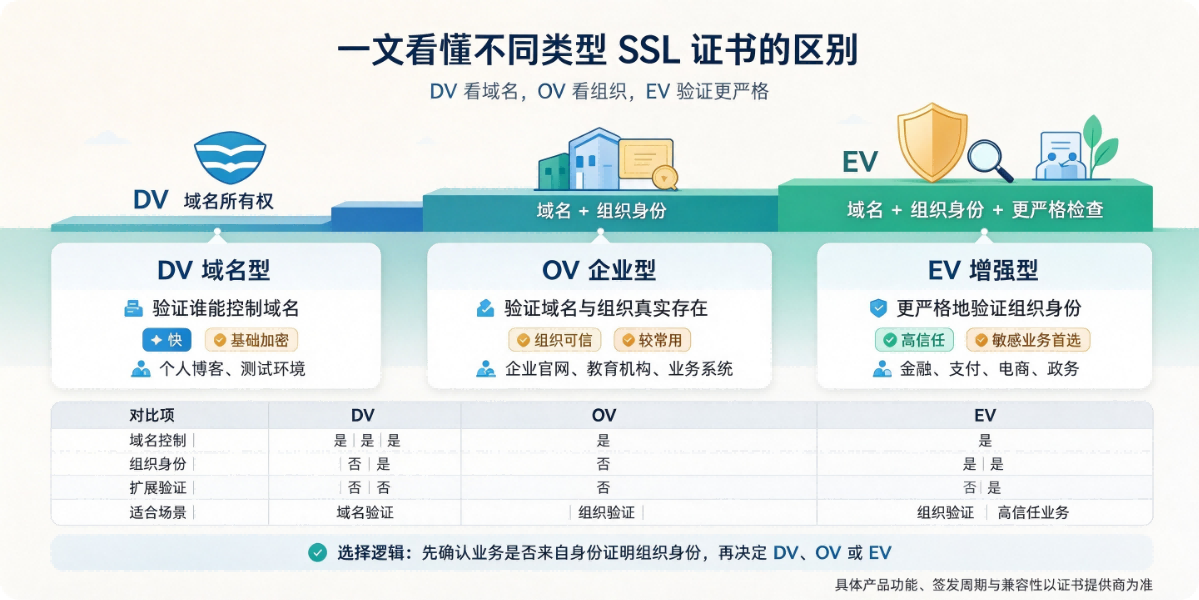
重点前置:DV / OV / EV 的加密强度完全一样(都是 TLS 加密),区别只在于 CA 机构对申请者身份的审核严格程度、证书内携带的身份信息、信任背书等级;现在主流浏览器已经取消 EV 绿色地址栏这个标志性 UI 了。 1. DV 域名验证证书(Domain Validated) 审核内容:
发布于 2026-10-23
企业级数据安全不是单一产品,而是制度 + 人员 + 技术 + 运营 + 合规的完整闭环,覆盖数据采集、传输、存储、使用、共享、销毁全生命周期。下面从顶层框架、全生命周期技术手段、权限与访问控制、基础设施安全、审计与应急、合规治理几个维度说明。 一、顶层治理:先建立管理体系(安全的根基) 数据分级分类
发布于 2026-09-20
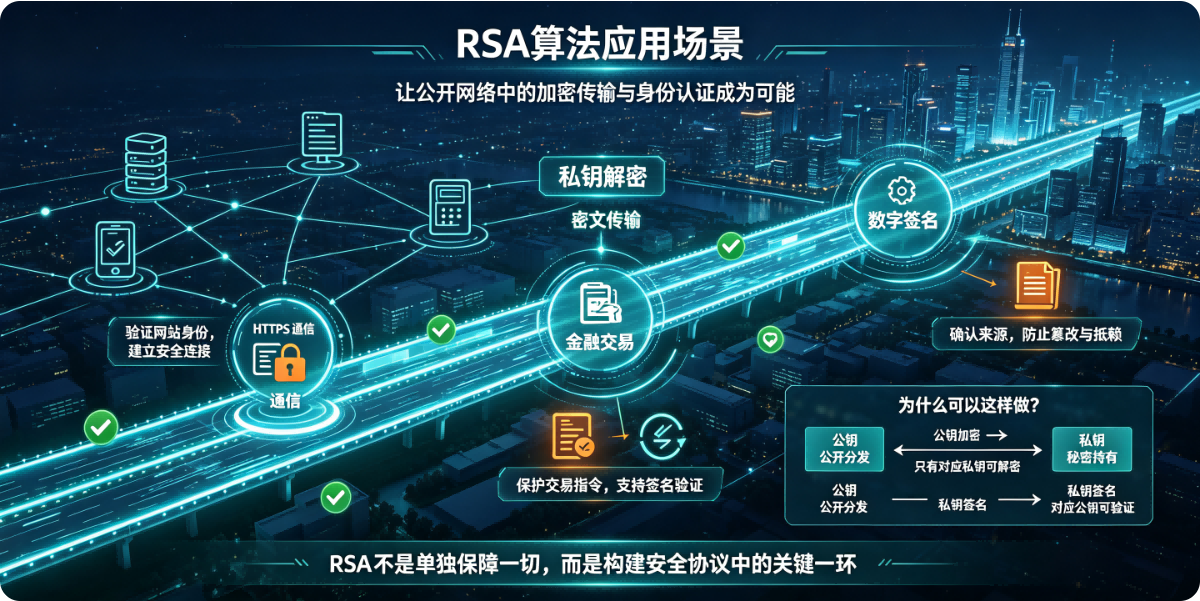
RSA 是非对称加密算法,核心特点:公钥公开、私钥保密,两大能力:加密(保密性)、签名(完整性 + 身份认证 + 防抵赖)。 注意:RSA 不适合加密大体积原始数据,一般只用来加密对称密钥、摘要,大文件用 AES 这类对称加密,RSA 保护 AES 密钥。 一、网络通信(最常用) HTTPS / T
发布于 2026-09-13
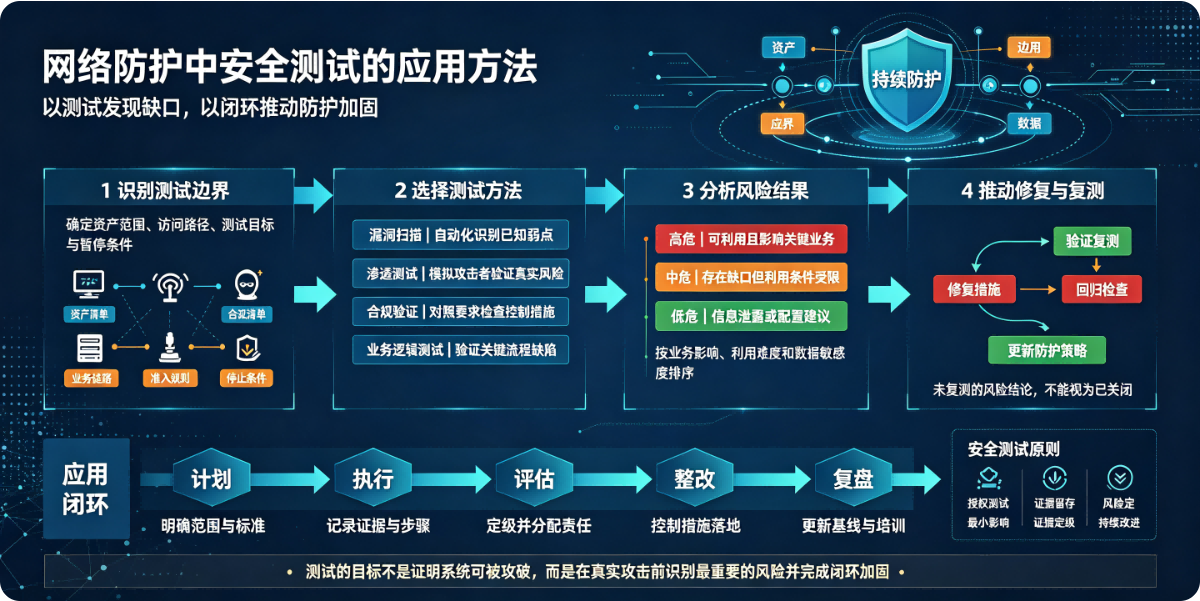
安全测试核心目标:主动发现网络架构、设备、业务中的安全缺陷,验证防护策略有效性,在攻击发生前完成风险整改,属于网络防护体系里 “检验闭环” 环节。下面按测试分类、常用方法、实施流程、落地要点整理,适合方案 / 汇报使用。 一、安全测试主要类型(网络防护场景)
发布于 2026-09-13
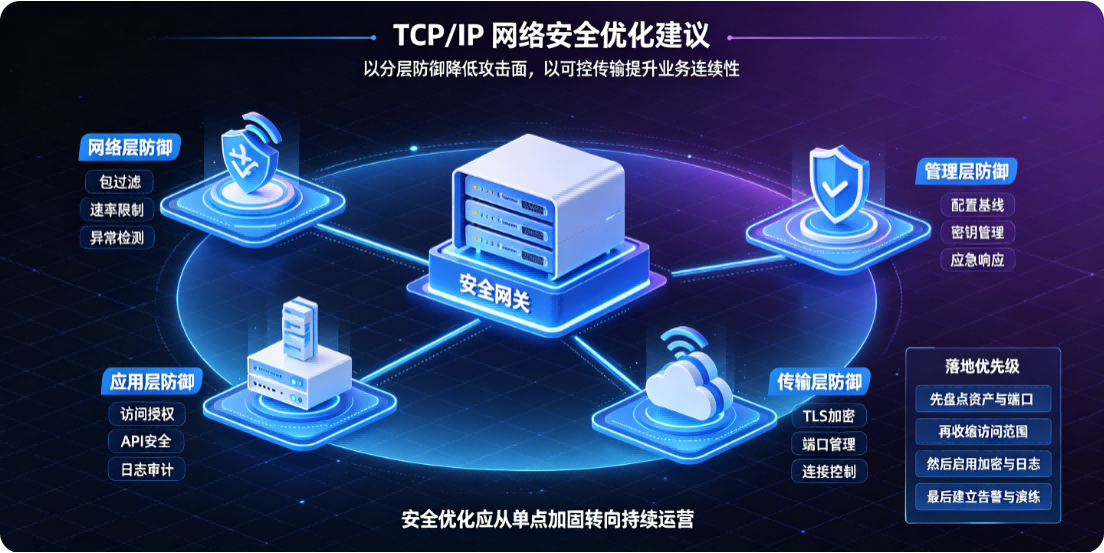
从内核协议栈参数、TCP 加固、IP 层防护、应用侧、边界防护、监测审计几个维度整理,偏向可落地的生产环境方案,兼顾 Linux 为主,附带通用原理。 一、Linux 内核 TCP/IP 协议栈安全调优(sysctl) 修改 /etc/sysctl.conf,sysctl -p 生效
发布于 2026-09-13
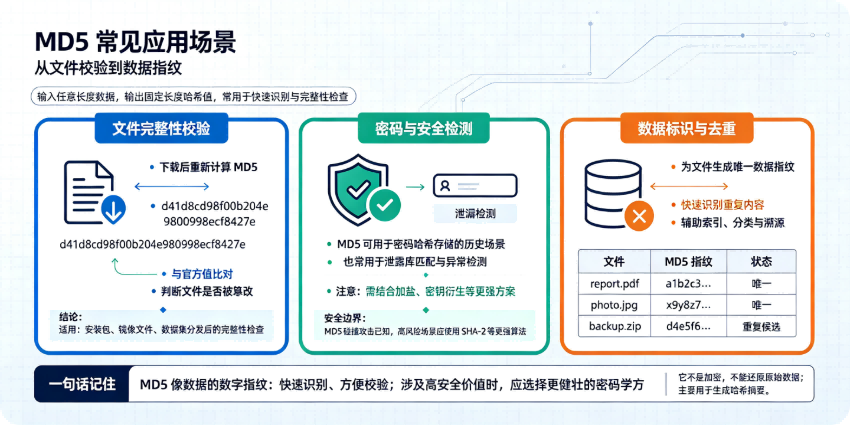
重要前提:MD5 已被证明不安全,存在碰撞漏洞,不能用于防篡改、数字签名、身份认证等安全场景,仅适合做快速摘要、非安全校验。 1. 文件完整性校验(最经典) 计算文件 MD5 值,对比官方给出的摘要,用来判断文件是否下载完整,不是用来防恶意篡改。 场景:镜像包、压缩包、固件下载站提供 MD5 哈希
发布于 2026-09-12
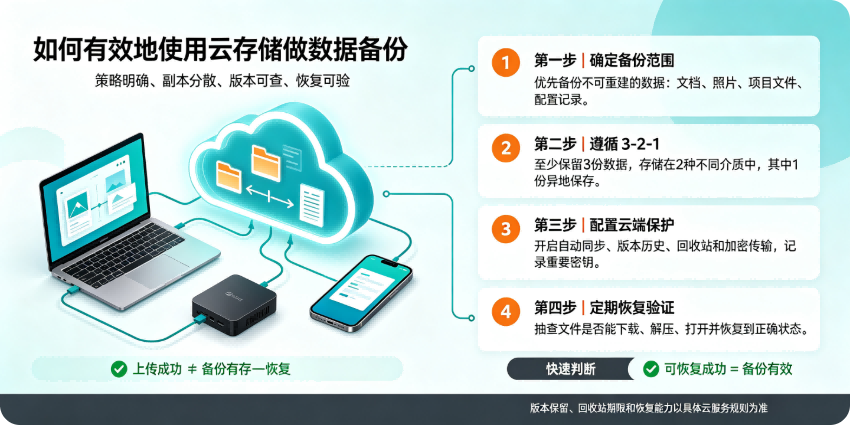
核心原则:云备份 ≠ 简单上传一份文件,单纯把文件丢网盘只是 “云存放”,不是备份;有效的备份要满足「3-2-1 备份策略」,云存储是其中一环。 一、先搞懂:3-2-1 备份黄金法则(基础框架) 3 份数据副本:原始数据 + 2 份备份 2 种不同介质:例如本地硬盘 + 云存储(不能两份都放同一块硬
发布于 2026-09-12
适用场景:等保 2.0 三级 / 四级、涉密、可信数据空间、隐私计算、信创环境、政企核心业务;优先开源可审计、自主可控、无后门、支持国密、可离线部署,按领域分类,附带选型要点。 一、身份认证 & 访问控制(IAM / 堡垒机) 1. JumpServer(堡垒机,开源) 能力:运
发布于 2026-09-11
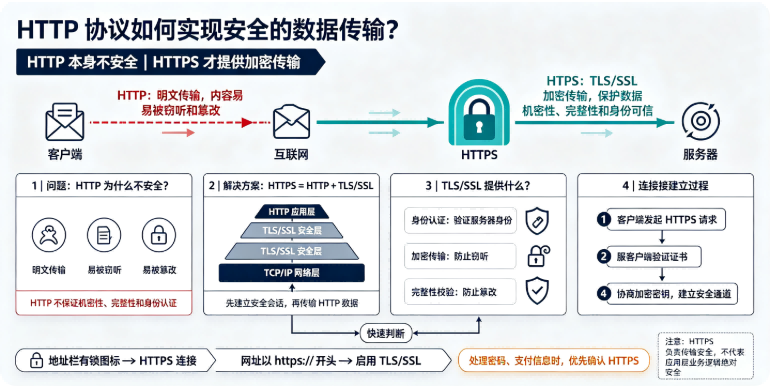
原生 HTTP 本身明文传输,无加密、无身份校验、无完整性保护,并不安全。HTTP 实现安全传输,核心方案是HTTPS(HTTP over TLS/SSL),即在 HTTP 下层叠加 TLS 安全层。 一、HTTPS 整体原理 HTTPS = HTTP + TLS(传输层安全协议,旧版叫 SSL)
发布于 2026-09-11
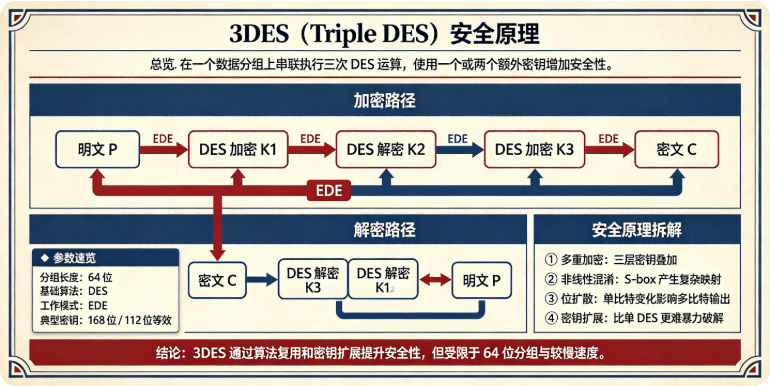
3DES 本质是对 DES 连续执行 3 次分组加密,属于分组密码,块大小 64bit,密钥总长度 192bit(实际有效 168bit,每 8 位 1 位奇偶校验位);它是 DES 的替代方案,用来解决原版 DES 56bit 密钥太短、容易暴力破解的问题。 一、核心加密流程(两种常用模式) 3D
发布于 2026-09-10
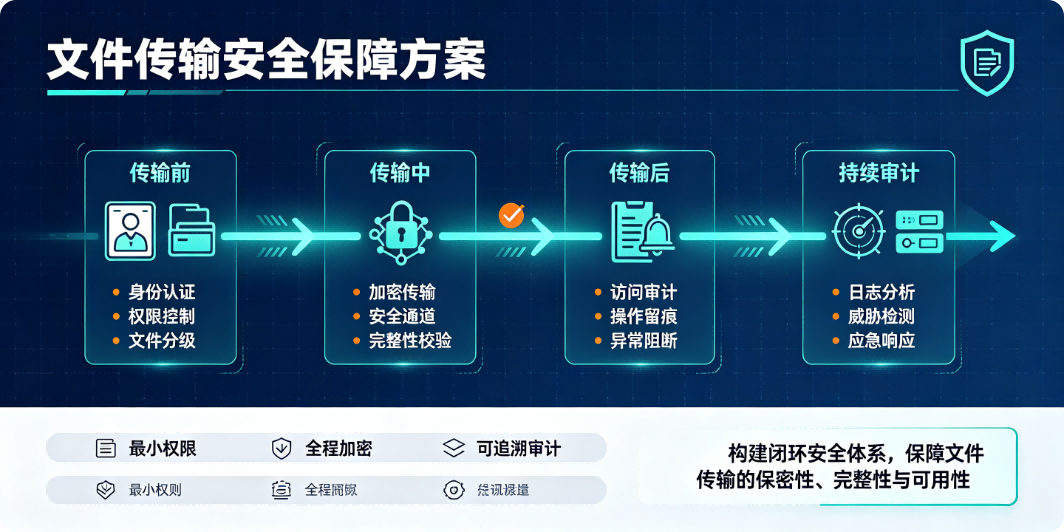
文件传输安全核心目标:防窃听、防篡改、防伪造身份、防病毒 / 恶意代码、防泄露、防越权访问,下面分「传输通道、文件本身、身份权限、终端与审计、选型避坑」五个维度,包含落地手段。 一、传输通道安全(防止传输过程被窃听、中间人劫持) 优先使用加密传输协议,禁止明文协议 ✅ 推荐:SFTP、FTPS、SC
发布于 2026-09-09
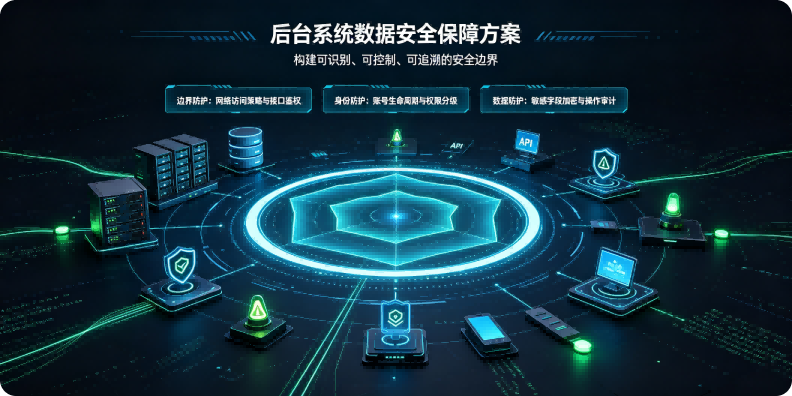
后台系统数据安全覆盖传输、存储、访问、使用、审计、灾备、业务逻辑、合规全链路,分为技术、管理、运维多个维度,下面是落地性较强的完整方案,适合业务后台、管理平台、中台系统。 一、身份与访问安全(第一道防线,防止越权) 强身份认证 禁止明文密码,密码加盐哈希存储(BCrypt、Argon2),不使用 M
发布于 2026-09-08
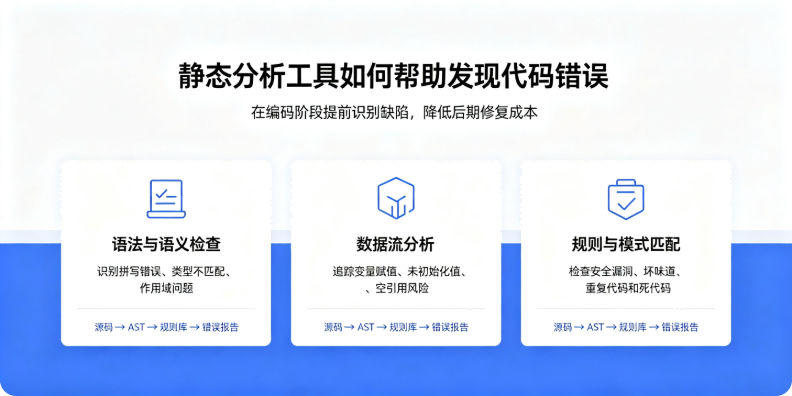
静态分析(Static Code Analysis):不运行程序,直接对源代码 / 字节码做词法、语法、语义、控制流、数据流、规则匹配分析,在编码、编译阶段就找出缺陷,区别于单元测试、压力测试这类动态测试(程序要跑起来)。 核心工作原理 词法 & 语法解析:解析代码生成抽象语法树 AST,识别括号不
发布于 2026-09-08

