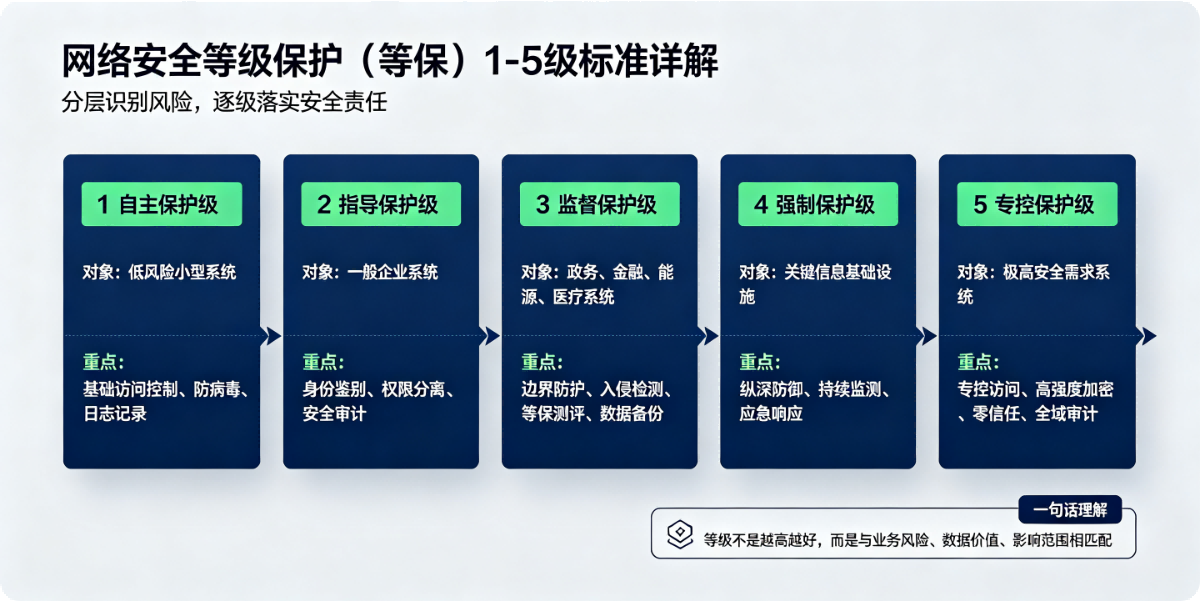
依据:GB/T 22239‑2019《信息安全技术 网络安全等级保护基本要求》,共 5 个等级,等级越高,防护要求越严格,安全投入、测评复杂度越高。 通俗理解:等级 = 受破坏后的危害程度,定级核心看:业务重要性、数据敏感程度、遭到破坏对公民 / 社会 / 国家的损害。 一级:自主保护级 适用对象:
 发布于 2026-09-07
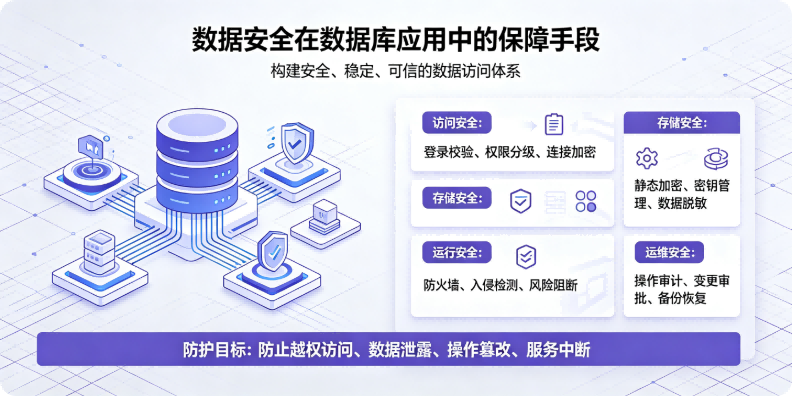
数据库安全覆盖传输、存储、访问、使用、审计、灾备全生命周期,分为网络层、数据库层、应用层、管理运维层,同时匹配等保、数据安全法、个人信息保护法合规要求。 一、身份认证与访问权限控制(防越权访问) 强身份认证 数据库账号密码复杂度策略,禁止弱口令;支持多因素 MFA 认证。 区分超级管理员、DBA、业
发布于 2026-09-03
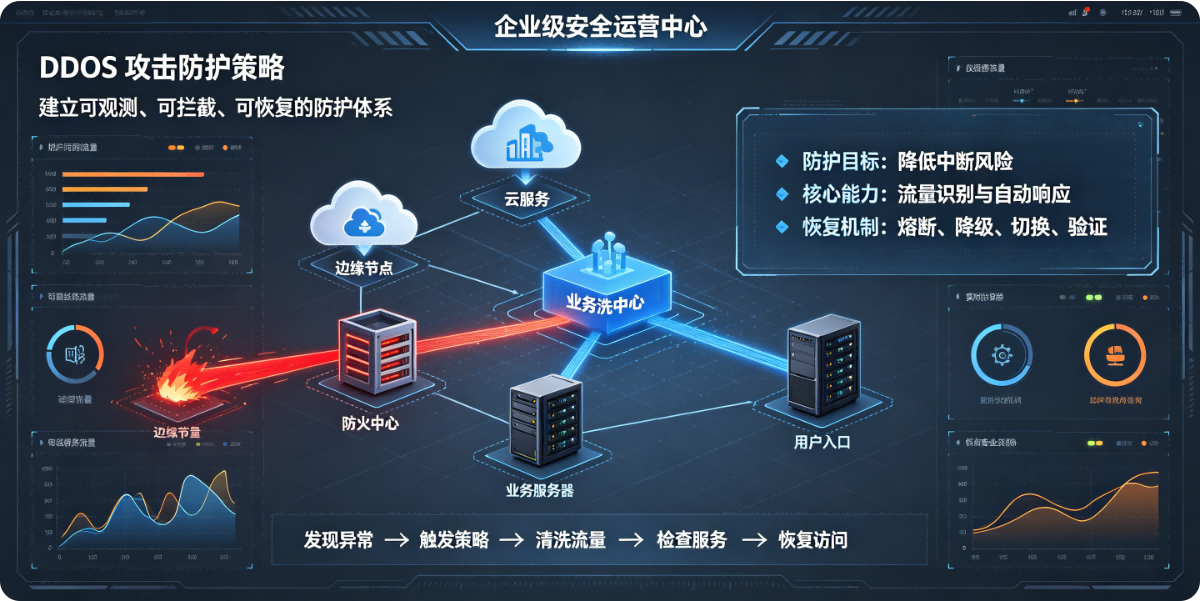
DDoS(分布式拒绝服务)本质是利用大量傀儡主机,耗尽目标带宽、CPU、内存、连接数,导致正常用户无法访问。防护分为事前预防、流量清洗、源端抑制、架构抗毁、应急处置五大类。 一、架构层:提升抗打击能力(治本) 多节点分布式架构、异地多活 避免单点,业务部署多机房 / 多可用区,单一节点被打不影响整体
发布于 2026-08-30
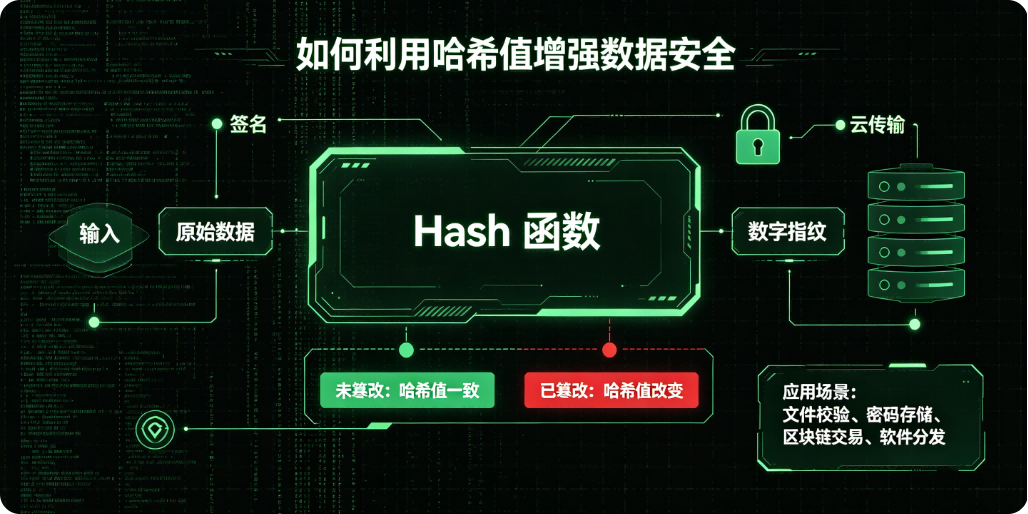
哈希(Hash)是把任意长度输入,通过哈希算法生成固定长度哈希摘要;核心特性:单向不可逆、输入微小变化摘要完全不同、相同输入哈希结果一致。哈希本身不是加密(不能解密还原原文),主要用于完整性校验、防篡改、身份校验、去重,配合盐值、迭代、HMAC 等机制才能落地安全方案。 一、核心安全能力与使用场景
发布于 2026-08-27
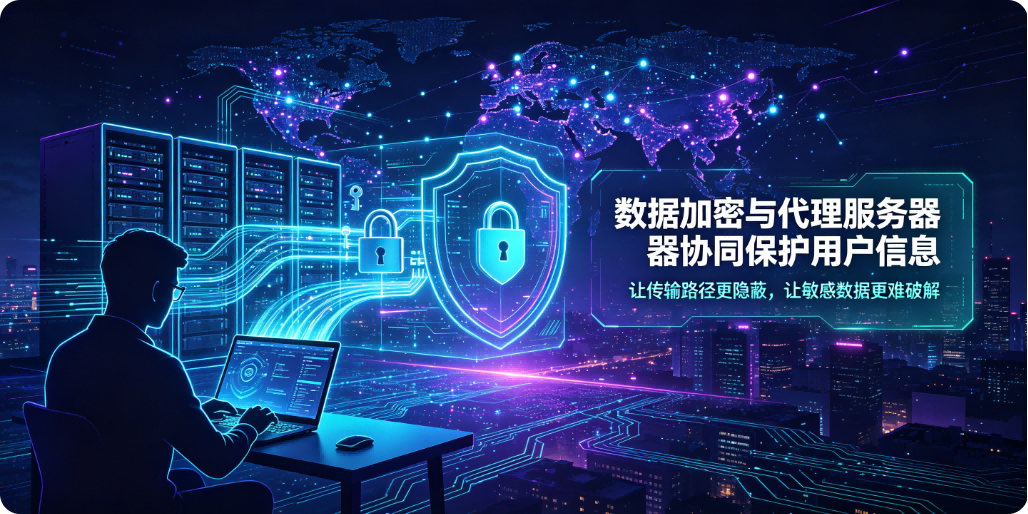
代理服务器主要做网络中转、隐藏源 IP,数据加密负责传输内容防窃听篡改,二者能力互补,单独使用都存在短板,组合后形成 “身份隐藏 + 内容保密” 双层防护。 一、两者各自的防护边界 代理服务器(HTTP/SOCKS5 代理) ✅ 能力 对外隐藏客户端真实公网 IP,目标服务器只能看到代理 IP,无法
发布于 2026-08-27
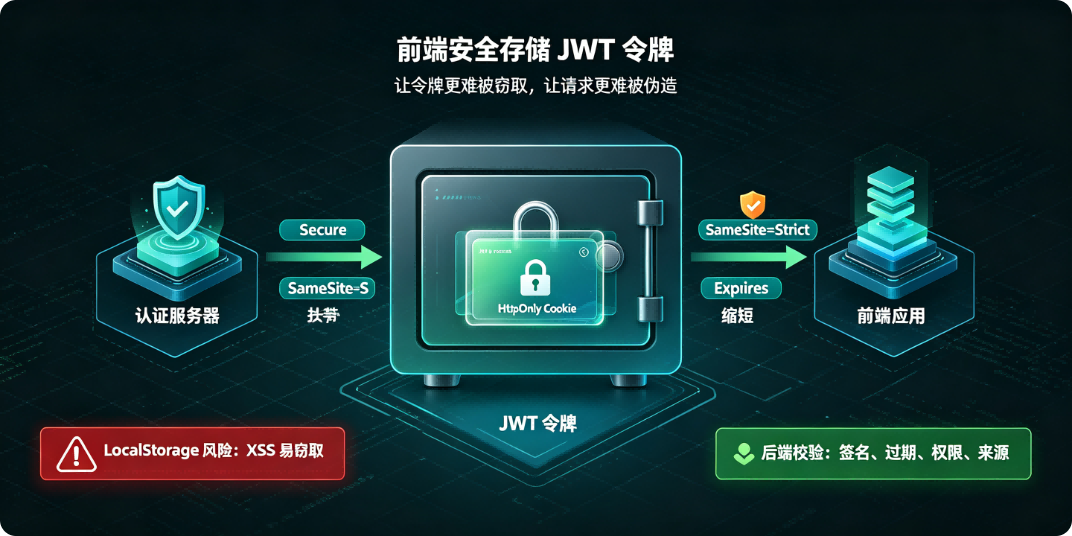
核心结论:不要把 JWT 存在 localStorage /sessionStorage 做身份认证,极易遭受 XSS 窃取;优先使用 HttpOnly + Secure Cookie 存储 JWT,这是业界最安全方案。 方案对比
发布于 2026-08-26
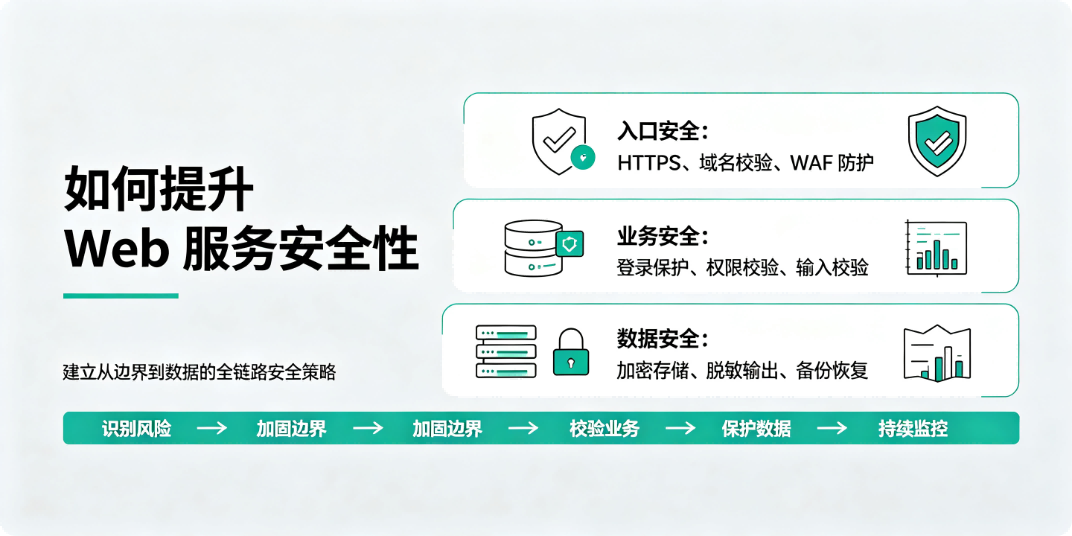
Web 安全防护从网络层、Web 服务层、应用代码层、数据层、运维管理、身份权限、安全监测多维度落地,覆盖 OWASP Top10 常见风险,下面整理可直接落地的措施。 一、网络与基础设施层 最小端口暴露 只对外开放业务必需端口,关闭无用端口;使用防火墙、安全组限制源 IP 访问,管理后台、数据库不
发布于 2026-08-26
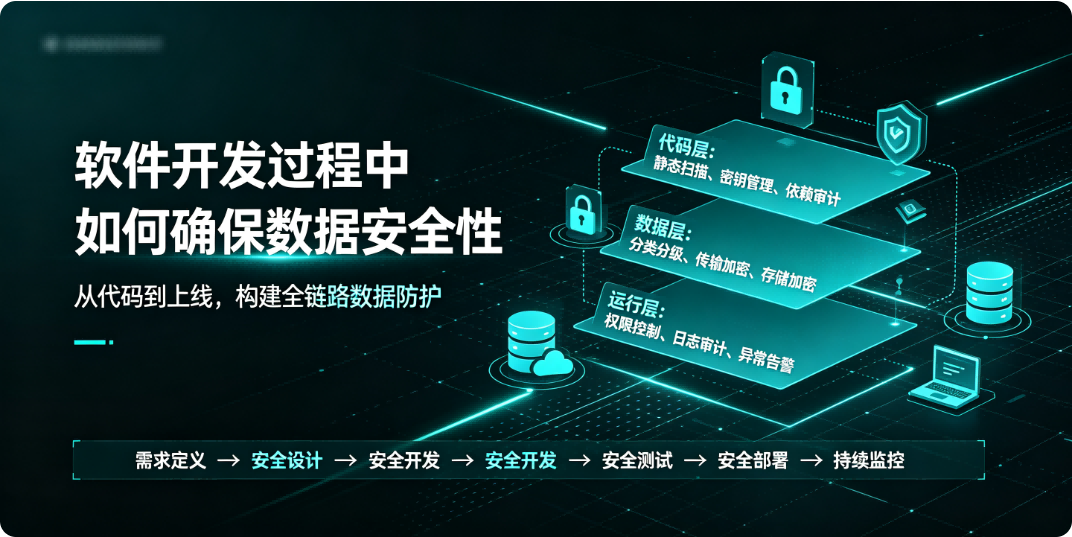
数据安全需要贯穿需求、设计、编码、测试、部署、运维、销毁完整软件生命周期,覆盖数据采集、传输、存储、使用、共享、销毁全链路,同时兼顾技术、流程、合规、人员管理。 一、需求与规划阶段:把安全前置(安全左移) 数据分级分类 对业务数据划分等级:公开数据、内部数据、敏感数据(手机号、身份证、银行卡、生物信
发布于 2026-08-25
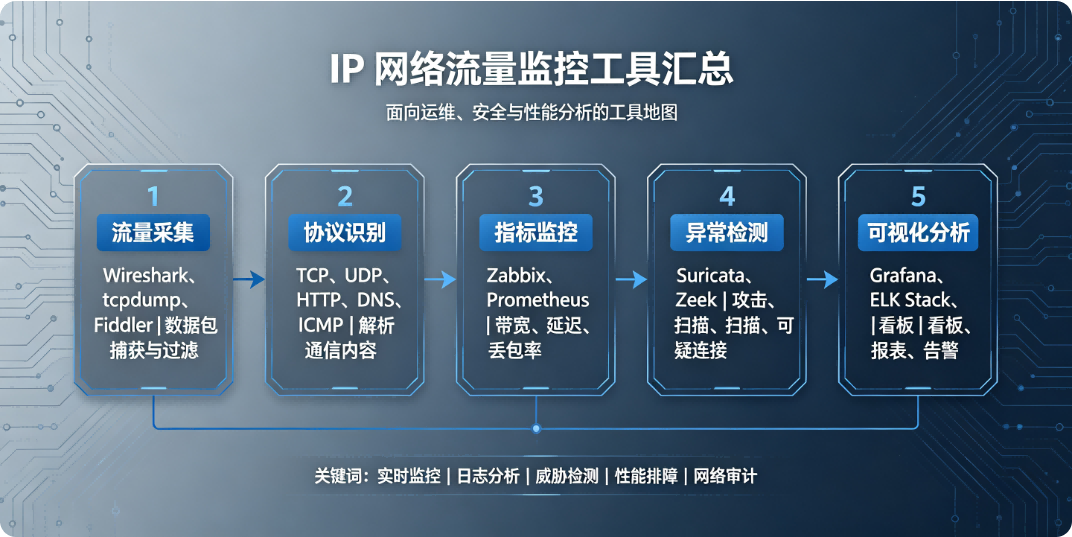
分为单机命令行工具、Web 可视化流量分析、时序监控平台、抓包深度分析、商业工具五大类,区分单机监控、全网(局域网)监控场景稀土掘金。 一、Linux 单机命令行(服务器本机流量,快速排障)
发布于 2026-08-23
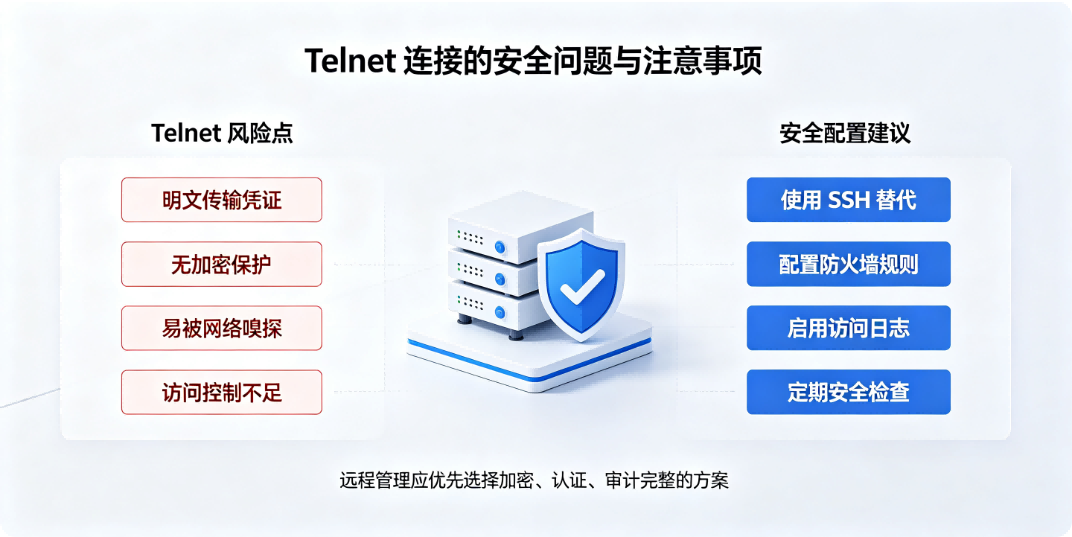
Telnet 是明文传输的远程登录协议,端口默认TCP 23,所有账号、密码、交互数据全部以明文在网络传输,本身安全性极差,生产环境不推荐使用。 一、核心安全风险 账号密码明文泄露 所有报文不加密,网络抓包(Wireshark)可直接截获用户名、密码、输入的命令、返回结果。内网、公网环境下一旦被嗅探
发布于 2026-08-23
FTP 本身明文传输,账号密码、业务数据全部裸传,存在窃听、篡改、账号劫持风险,生产环境不建议直接使用原生 FTP,下面从协议选型、服务端配置、传输加密、网络、账号权限、审计、客户端几个维度说明安全加固手段。 一、优先替换加密协议(最核心) 原生 FTP:控制通道、数据通道均明文,严禁公网直接开放
发布于 2026-08-19
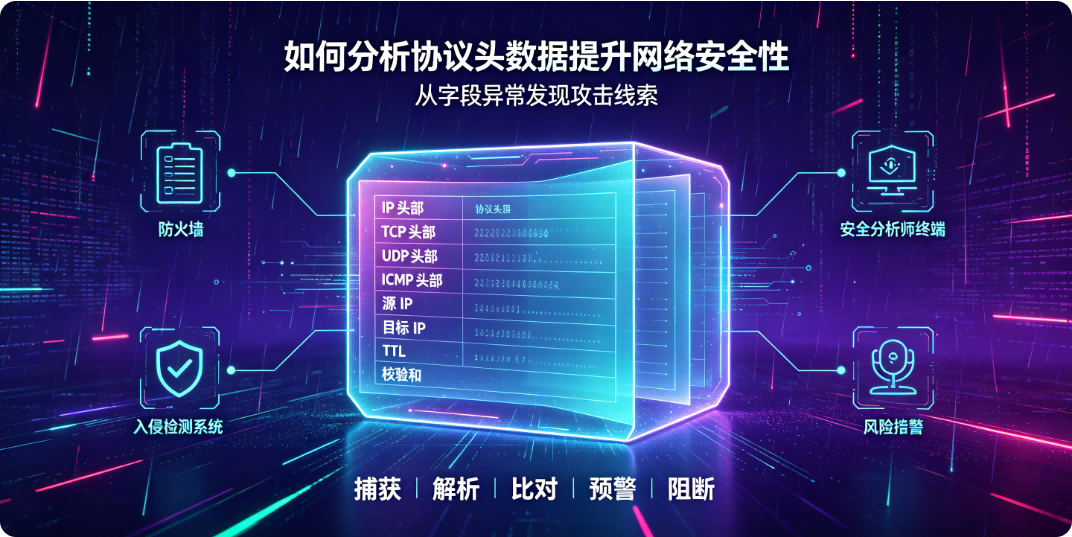
协议头(TCP/UDP/IP、HTTP/HTTPS、DNS、TLS、ICMP 等)承载通信元数据,包含源目地址、标志位、长度、选项、扩展字段、状态标记。分析协议头,核心是从头部元数据识别异常行为、恶意指纹、畸形报文、违规特征,发现攻击、泄露、配置缺陷,配合规则做防护。下面分原理、分析维度、常见攻击对
发布于 2026-08-19
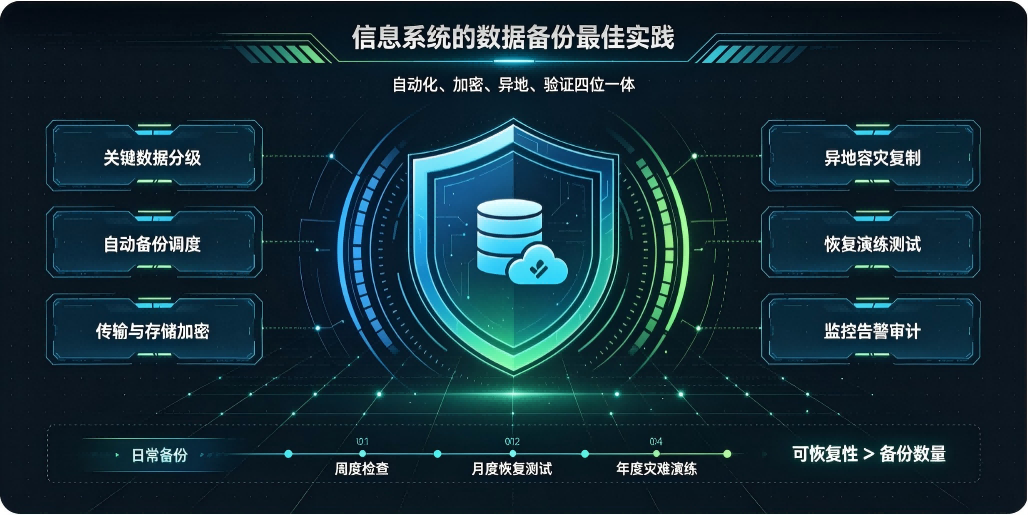
遵循3‑2‑1 备份原则是整个备份体系的基石:3 份数据副本、2 种不同存储介质、1 份异地离线副本,在此基础上扩展完整最佳实践。 一、备份策略设计 1. 合理选择备份类型 全量备份:完整复制全部数据,恢复简单,占用存储大;建议周期性执行(每周 / 每月)。 增量备份:仅备份上次备份后变化的数据,备
发布于 2026-08-18
免费证书全部为 DV 域名验证证书,只验证域名所有权,不验证企业身份,有效期大多 90 天,必须续期。 ⚠️ 不适合银行、支付等高可信业务;个人网站、博客、测试系统完全够用。 方案总览
发布于 2026-08-17
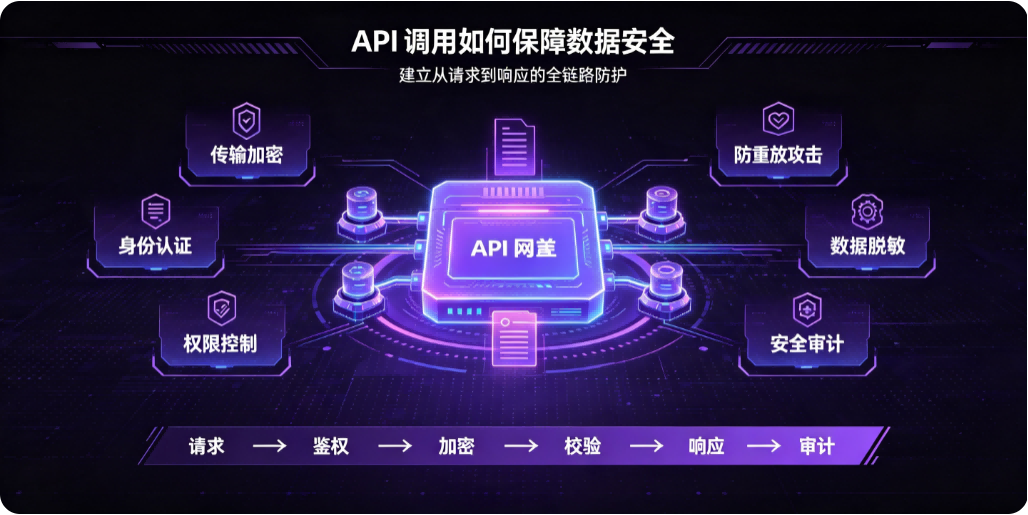
API 安全覆盖传输、身份认证、授权、输入校验、数据加密、防攻击、日志审计、脱敏、密钥管理全链路,下面分维度整理可落地的方案。 一、传输层安全:防止网络窃听、篡改 强制 HTTPS (TLS 1.2+/TLS1.3) 禁止 HTTP 明文调用,关闭低版本 TLS(TLS1.0、TLS1.1);配置强
发布于 2026-08-15
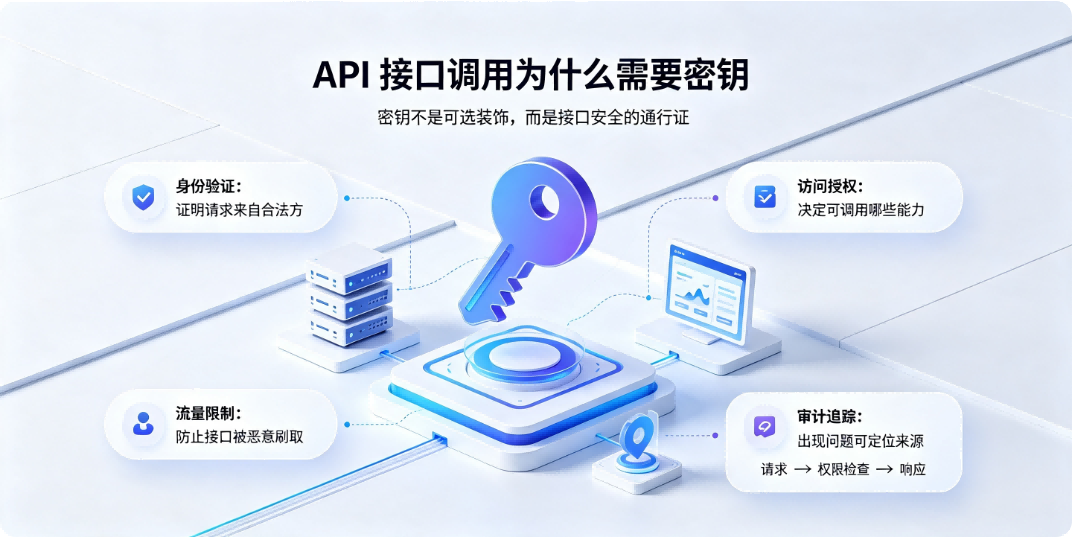
API 密钥本质是访问凭证,相当于接口的 “门禁卡”,服务端通过密钥识别调用方,做身份、权限、计费、风控管控。 1. 身份识别:知道是谁在调用 HTTP 接口本身默认是无状态的,普通请求只有 URL、参数,没有身份信息。 没有密钥:任何人拿到接口地址就能调用,服务端分不清请求来自哪个用户 / 哪个项
发布于 2026-08-13
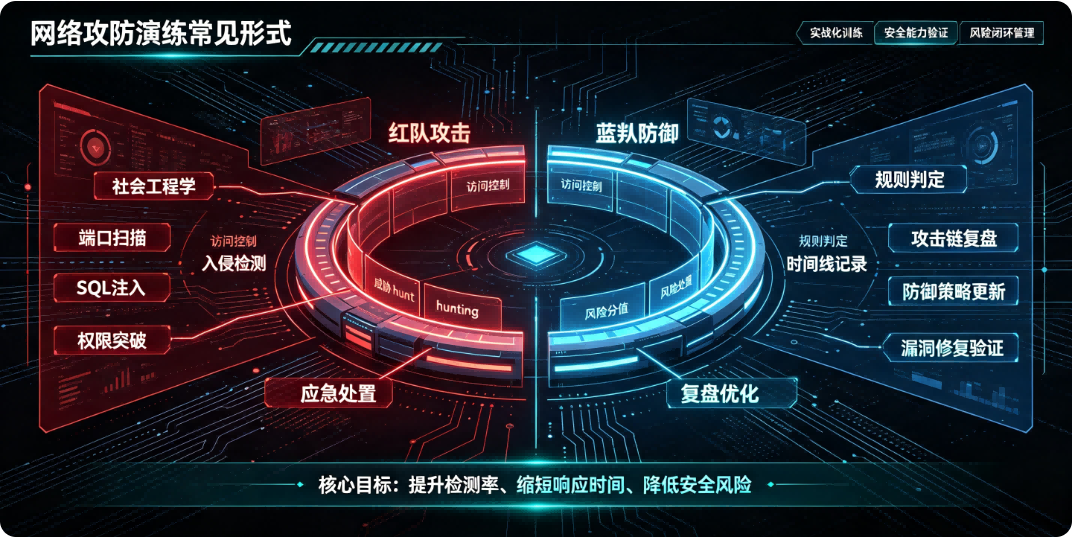
网络攻防演练(护网演练),核心分为实战对抗类、仿真测试类、沙盘推演类三大类,国内政企最常用的是红蓝对抗,下面整理主流形式: 一、红蓝对抗演练(最主流,护网行动主要形式) 标准红蓝对抗 红方:攻击方,模拟黑客,利用漏洞对目标业务系统、网络进行渗透,获取权限、窃取数据、拿下 flag; 蓝方:防守方,负
发布于 2026-08-11

