
DBA 数据库安全核心思路:边界防护 + 身份权限 + 数据本身 + 审计监控 + 备份灾备 + 漏洞与变更管控 + 应急响应,覆盖事前、事中、事后全生命周期。
一、身份与访问安全(最核心,防越权登录)
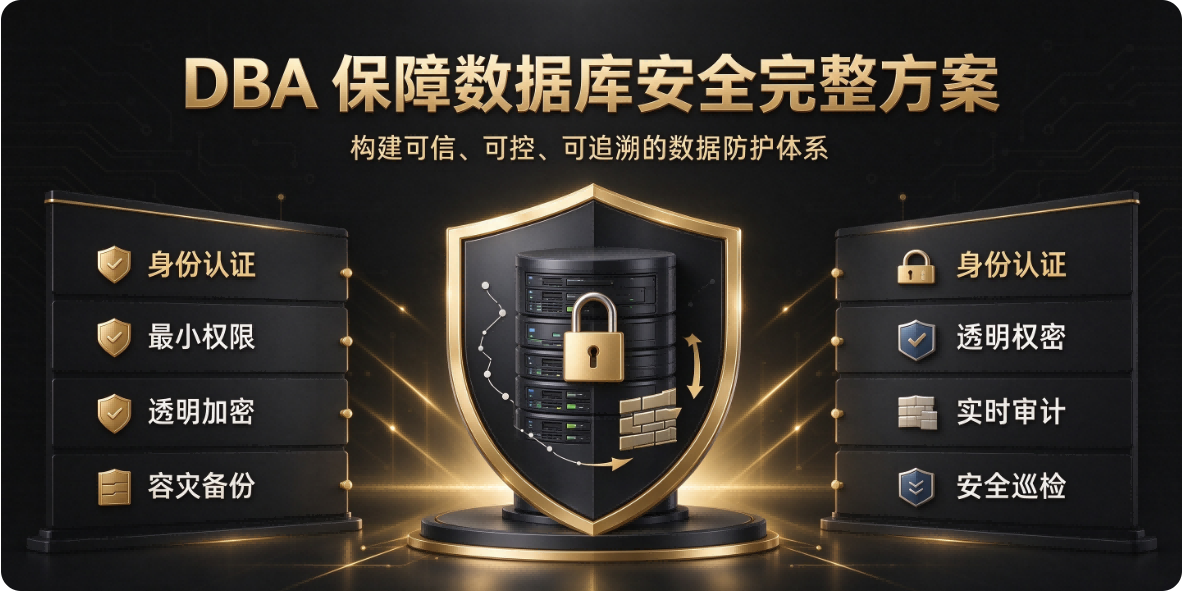
最小权限原则
账号按需授权,禁止 DBA 日常使用超级账号(root、sys、postgres、gs_admin)操作业务;业务账号只给 DML,不给 DDL、DROP、ALTER。
区分账号:管理员账号、业务应用账号、只读分析账号、审计账号,账号分离。
账号管理规范
禁用默认账号、过期账号、离职人员账号;定期清理僵尸账号。
强密码策略:长度、复杂度、定期轮换,禁止硬编码密码写在配置文件、代码、脚本。
启用多因素认证 MFA,运维登录数据库主机 / 数据库时二次校验。
访问链路限制
数据库禁止对公网直接暴露端口;仅跳板机 / 堡垒机访问。
IP 白名单:只允许应用服务器、堡垒机 IP 连接数据库,拒绝任意 IP 访问。
协议加密:启用 TLS/SSL,客户端与数据库之间传输加密,防止抓包窃取。
二、权限精细化管控
权限分离(职责分离 SoD)
开发人员不能直连生产库;开发只在测试库操作,生产变更走工单审批。
DBA、运维、审计人员权限隔离:审计账号只能看日志,不能改数据。
对象级权限
表、视图、存储过程单独授权,不直接授予
SELECT *.*这种宽泛权限。行级安全 RLS、列脱敏:敏感字段(手机号、身份证、银行卡)对普通查询账号屏蔽。
避免共享账号 一人一号,禁止多人共用同一个数据库账号,方便审计溯源。
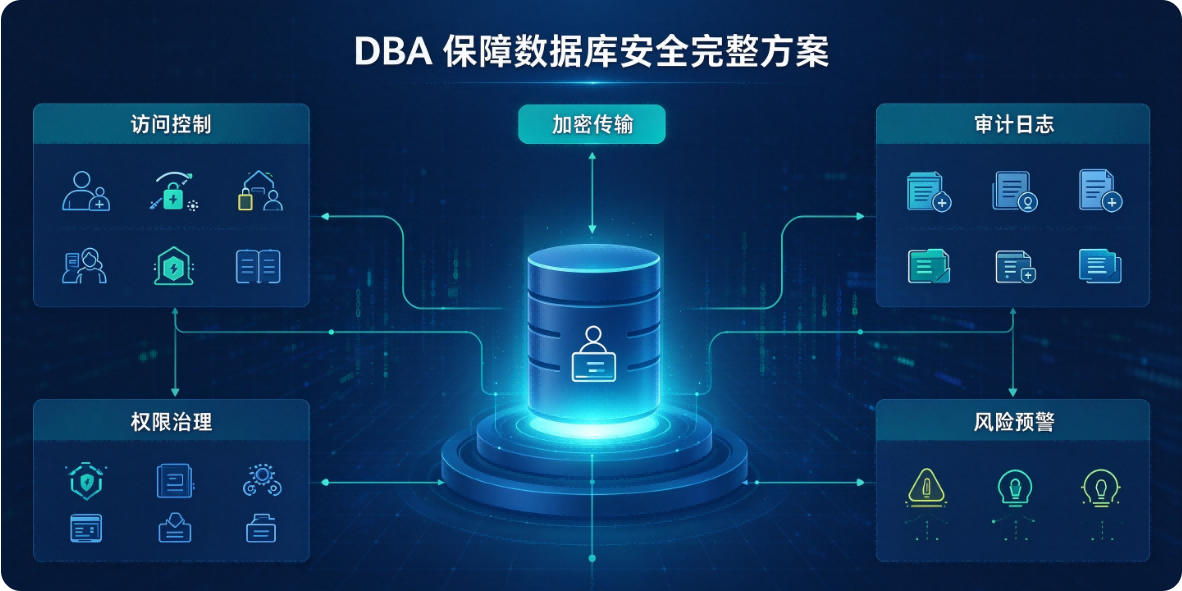
三、数据安全:静态数据保护
透明数据加密 TDE 开启存储加密,数据库文件、备份文件落盘加密,磁盘被拷贝也无法读取数据(MySQL、PostgreSQL、Oracle、openGauss、达梦均支持)。
敏感数据脱敏
测试 / 开发环境:导入生产数据必须脱敏,禁止明文导出真实手机号、身份证。
查询动态脱敏:不同角色查询同一字段返回不同内容,DBA / 审计可看明文,业务人员看到掩码。
数据导出管控 限制
SELECT INTO OUTFILE、COPY 导出权限;大批量数据导出必须审批、留痕。
四、审计与监控(事中发现,事后溯源)
开启数据库审计日志 审计关键操作:登录、失败登录、DDL 变更、DROP/TRUNCATE、权限修改、敏感表查询。 日志独立存储,数据库账号不能删除审计日志,防止删日志毁证据。
实时监控告警
异常登录:异地登录、短时间大量失败登录爆破告警。
高危 SQL 告警:批量 DELETE 不带 WHERE、全表 UPDATE、DROP、TRUNCATE。
性能异常:异常大查询,可能是拖库行为。
堡垒机审计 所有 DBA 运维操作通过堡垒机,录像 + 命令审计,记录每一条执行 SQL。
五、备份与灾备(防止勒索、误删、故障)
多重备份策略
在线全量备份 + 增量 / 日志备份(binlog/WAL/ 归档日志),保证时间点恢复 PITR。
备份异地保存,不要和数据库实例放在同一台主机 / 同一机房。
备份文件加密!勒索病毒优先加密备份,不加密 = 备份失效。
定期演练 定期做恢复演练,验证备份可用;很多事故发现备份损坏无法恢复。
灾备架构 主从 / 集群高可用;重要系统异地灾备,RTO/RPO 按业务等级设定。
六、漏洞、版本与变更管控
版本与补丁管理 跟踪数据库 CVE 漏洞,定期小版本升级打安全补丁;不长期停留在老旧高危版本。 关闭不需要的插件、存储过程、内置函数,减少攻击面。
变更管控(防人为误操作,DBA 高频事故来源)
生产库所有 DDL/DML 变更走工单审批,开发提交 SQL,DBA 审核语法、影响行数、锁风险。
高危操作(DROP、TRUNCATE、大批量更新)要求备份前置,设置事务可回滚。
禁止直接在生产交互式窗口执行高危 SQL,优先预发布环境验证。
关闭不必要功能 如外部 UDF、文件读写函数、远程复制、未使用的监听端口。
七、防勒索、注入、应用侧协同
DBA 不能只管数据库,需要约束应用侧
SQL 注入防护:推动应用使用预编译 PreparedStatement、ORM,禁止拼接 SQL;DBA 监控异常注入特征 SQL。
权限隔离应用账号:应用账号不允许 DDL,最小权限。
主机层安全:数据库服务器最小化安装,关闭无用服务,主机防火墙限制端口,主机账号安全。
八、应急响应与制度
应急预案:泄露、勒索、删库、拖库场景预案;明确止损步骤。
定期安全巡检:账号巡检、权限巡检、漏洞扫描、审计日志抽查。
DBA 安全培训:规范操作,避免弱口令、随意开权限、随意导出数据。
九、合规层面(等保、数据安全法、个人信息保护法)
满足等保 2.0 数据库审计、访问控制、数据留存要求;
个人信息最小化存储,敏感个人信息单独保护;
数据分级分类,不同级别数据库做差异化安全策略。
精简版总结
DBA 保障数据库安全核心措施:
最小权限,一人一号,禁用超级账号日常运维,IP 白名单 + SSL 加密访问;
静态加密 TDE、敏感数据脱敏,管控数据导出;
全量操作审计,实时监控高危 SQL、异常登录;
加密异地备份 + 定期恢复演练,保障勒索 / 误删可恢复;
变更工单审批,补丁漏洞管理,收缩数据库攻击面;
建立安全巡检、应急响应,满足合规要求。
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢