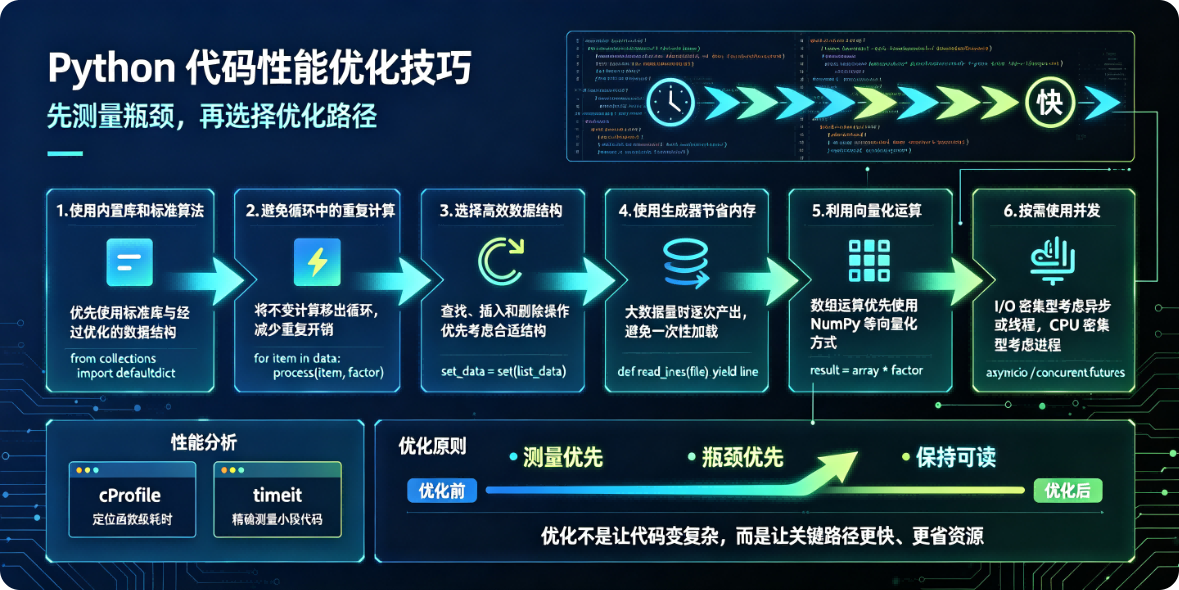
原则:先定位瓶颈,再优化。不要盲目提前优化,用 cProfile / line_profiler 找出耗时代码,再下手。 一、基础语法层面(低成本见效快) 优先使用内置类型与内置函数 Python 内置(list/dict/set)底层是 C 实现,速度远快于自己用 Python 循环实现。 集合
 发布于 2026-09-13
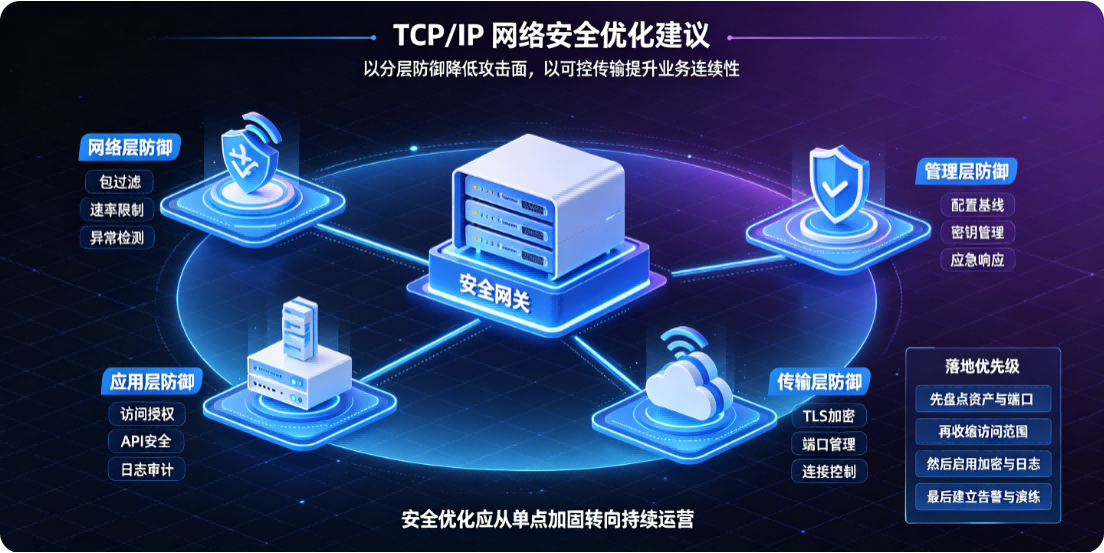
从内核协议栈参数、TCP 加固、IP 层防护、应用侧、边界防护、监测审计几个维度整理,偏向可落地的生产环境方案,兼顾 Linux 为主,附带通用原理。 一、Linux 内核 TCP/IP 协议栈安全调优(sysctl) 修改 /etc/sysctl.conf,sysctl -p 生效
发布于 2026-09-13
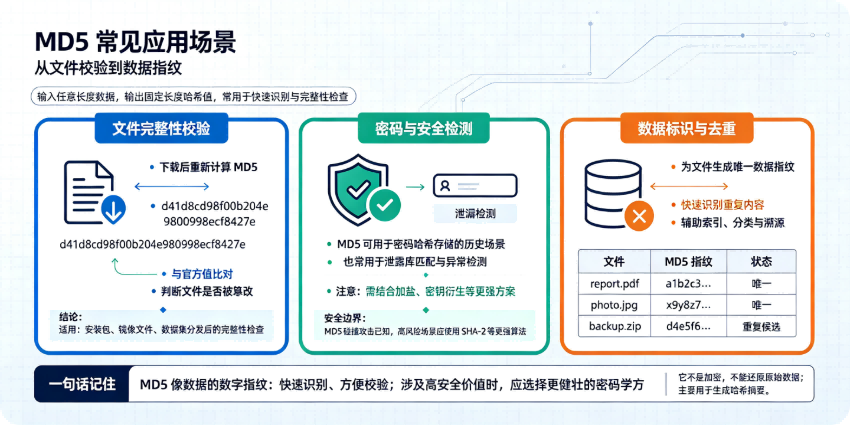
重要前提:MD5 已被证明不安全,存在碰撞漏洞,不能用于防篡改、数字签名、身份认证等安全场景,仅适合做快速摘要、非安全校验。 1. 文件完整性校验(最经典) 计算文件 MD5 值,对比官方给出的摘要,用来判断文件是否下载完整,不是用来防恶意篡改。 场景:镜像包、压缩包、固件下载站提供 MD5 哈希
发布于 2026-09-12
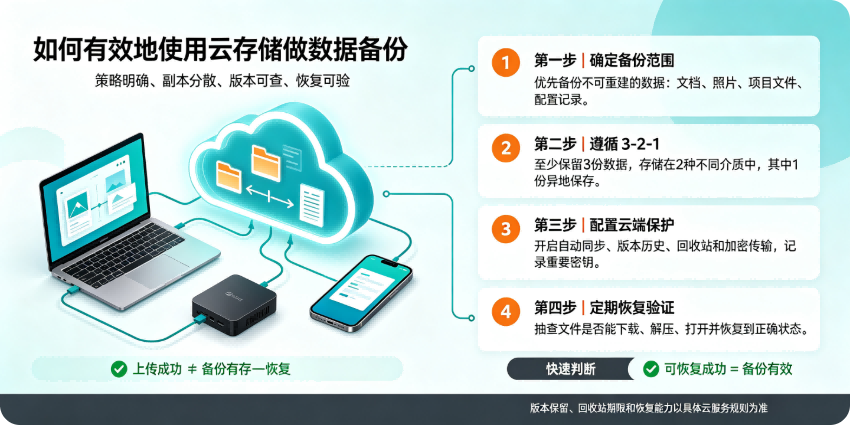
核心原则:云备份 ≠ 简单上传一份文件,单纯把文件丢网盘只是 “云存放”,不是备份;有效的备份要满足「3-2-1 备份策略」,云存储是其中一环。 一、先搞懂:3-2-1 备份黄金法则(基础框架) 3 份数据副本:原始数据 + 2 份备份 2 种不同介质:例如本地硬盘 + 云存储(不能两份都放同一块硬
发布于 2026-09-12
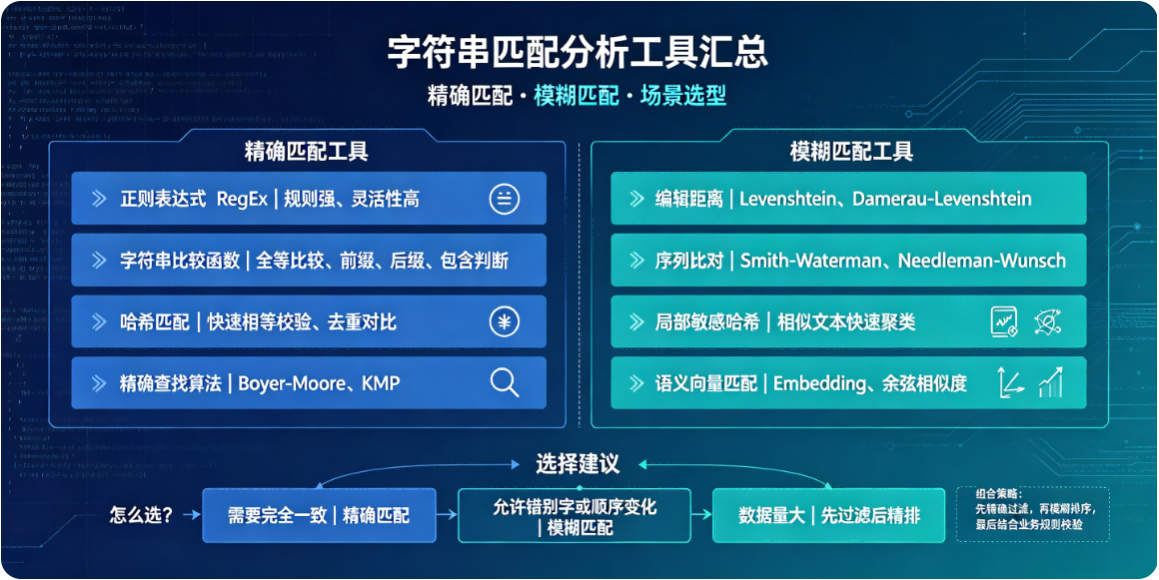
按命令行工具、编程语言库、专业文本分析工具、可视化 / IDE 插件、高性能引擎分类,覆盖简单查找、正则匹配、模糊匹配、子串检索、相似度计算等场景。 一、命令行工具(快速处理文本日志) 适合批量扫描日志、文件,做字符串查找、提取。 grep /egrep/fgrep(Linux/macOS,Wind
发布于 2026-09-12
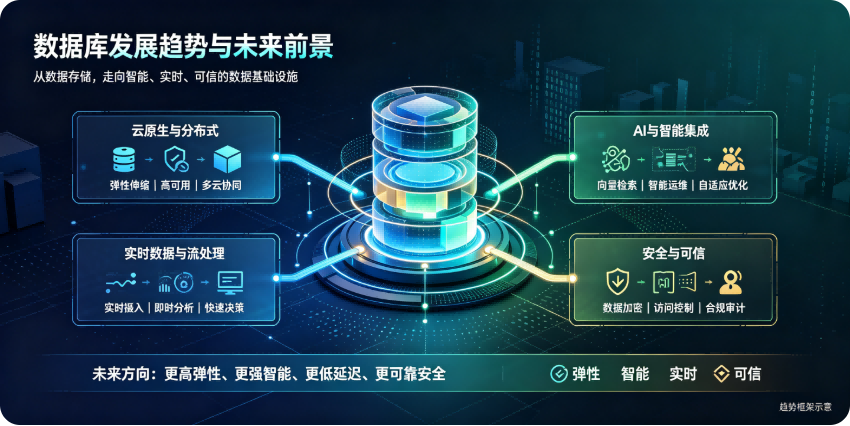
数据库正在从单纯的数据存储容器,进化为AI 时代的数据与知识底座;技术上走向云原生、多模融合、AI 原生、软硬协同;国内市场则叠加信创自主可控 + AI 业务爆发双重红利,长期前景向好,但竞争门槛持续拉高。 一、核心技术发展趋势 1. AI 原生 + 向量检索成为标配
发布于 2026-09-11
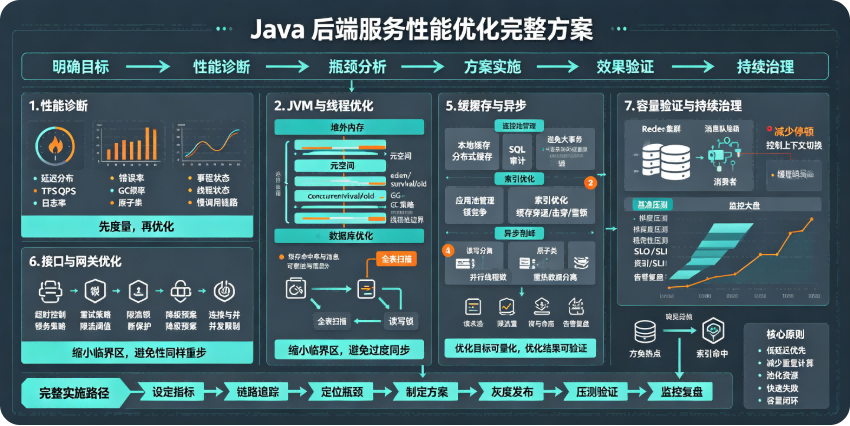
优化遵循先定位瓶颈,再针对性优化原则:优先通过监控找到瓶颈(CPU、内存、IO、网络、锁、数据库),不要上来就盲目改代码。整体分为:应用层 (JVM + 代码)、中间件、数据库、架构、运维五大块。 一、JVM 调优(内存、GC) 1. 内存模型与参数 优先使用 G1GC(JDK8 默认),高延迟场景
发布于 2026-09-11
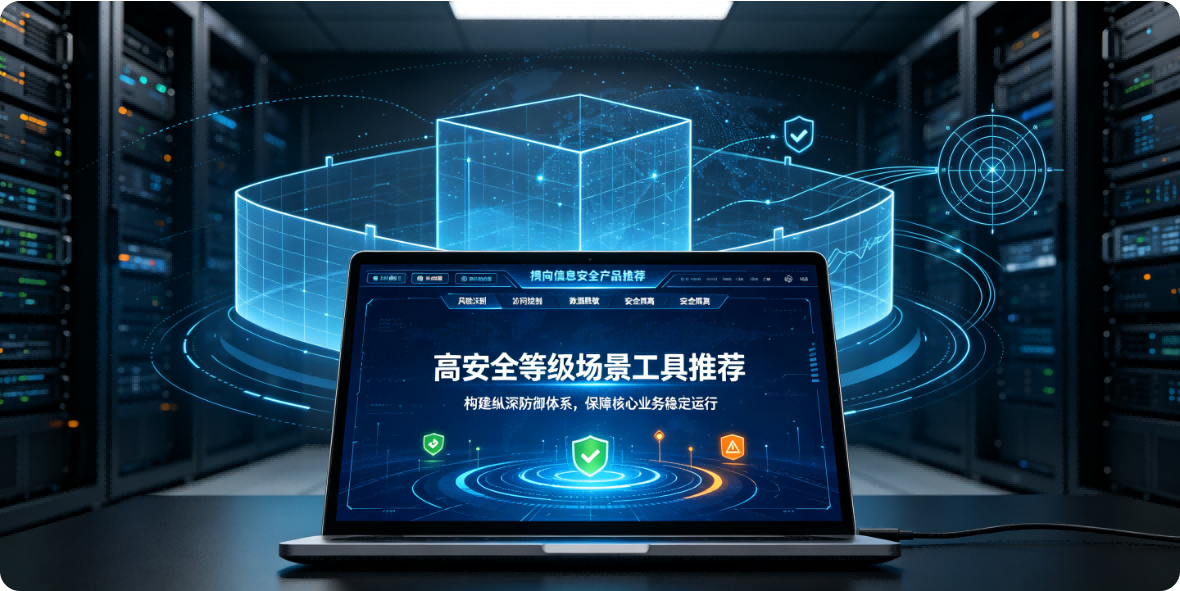
适用场景:等保 2.0 三级 / 四级、涉密、可信数据空间、隐私计算、信创环境、政企核心业务;优先开源可审计、自主可控、无后门、支持国密、可离线部署,按领域分类,附带选型要点。 一、身份认证 & 访问控制(IAM / 堡垒机) 1. JumpServer(堡垒机,开源) 能力:运
发布于 2026-09-11
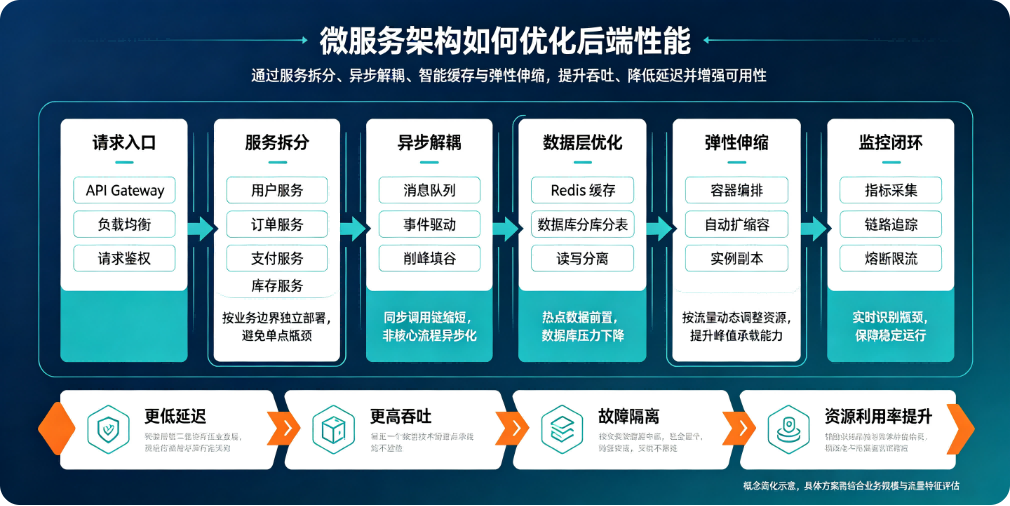
微服务性能优化分为架构层、服务代码层、数据库层、网络通信层、运维基础设施层,同时还要关注微服务特有的痛点:分布式调用开销、服务雪崩、序列化、多实例负载、数据一致性带来的性能损耗。 一、架构层面优化(最核心,解决微服务固有问题)
发布于 2026-09-11
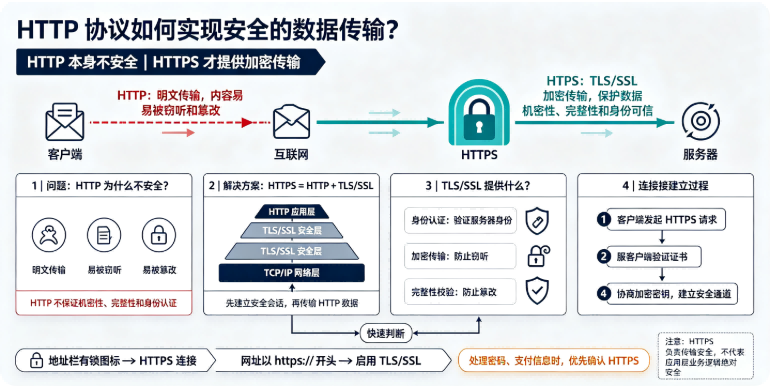
原生 HTTP 本身明文传输,无加密、无身份校验、无完整性保护,并不安全。HTTP 实现安全传输,核心方案是HTTPS(HTTP over TLS/SSL),即在 HTTP 下层叠加 TLS 安全层。 一、HTTPS 整体原理 HTTPS = HTTP + TLS(传输层安全协议,旧版叫 SSL)
发布于 2026-09-11
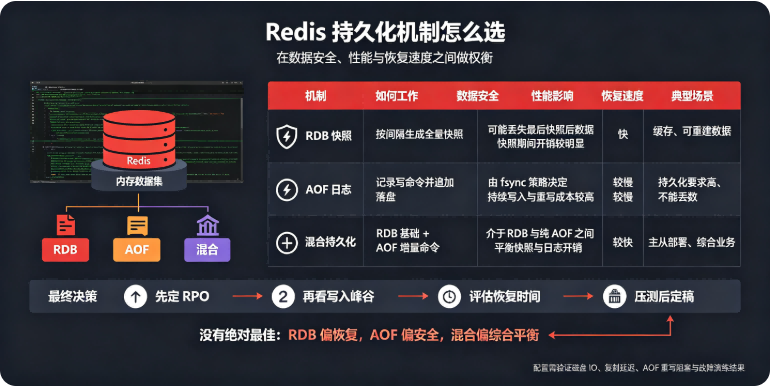
Redis 持久化有两种:RDB(快照)、AOF(日志追加),还支持RDB+AOF 混合持久化(Redis 4.0+,生产最常用)。下面从原理、优缺点、适用场景、选型建议讲清楚。 一、RDB(Redis Database)快照 把某一时刻全量内存数据,压缩保存成二进制 .rdb 文件。 触发方式:
发布于 2026-09-11
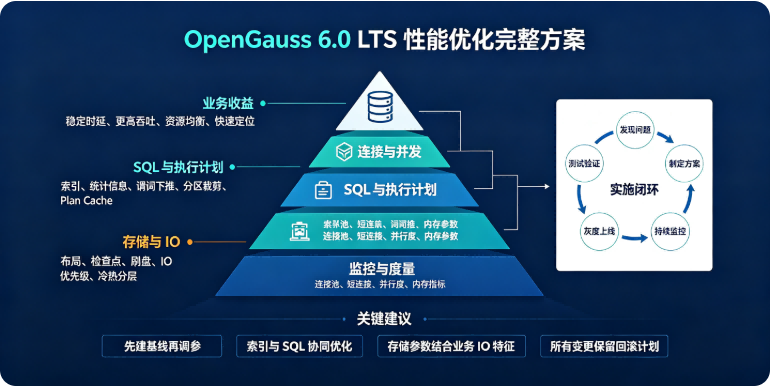
OpenGauss 6.0 LTS 内核亮点:Ustore 原位更新、SMP 并行增强、UWAL WAL 加速、Gazelle 用户态网络、分区表大幅优化、DBMind AI 智能调优,下面按操作系统层 → 内核参数 → 存储引擎选型 → 表结构与索引 → SQL 优化 → 集群主备复制 → 资源管
发布于 2026-09-10
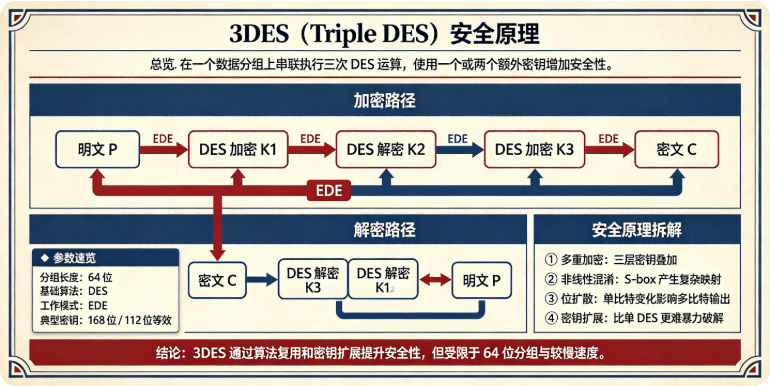
3DES 本质是对 DES 连续执行 3 次分组加密,属于分组密码,块大小 64bit,密钥总长度 192bit(实际有效 168bit,每 8 位 1 位奇偶校验位);它是 DES 的替代方案,用来解决原版 DES 56bit 密钥太短、容易暴力破解的问题。 一、核心加密流程(两种常用模式) 3D
发布于 2026-09-10
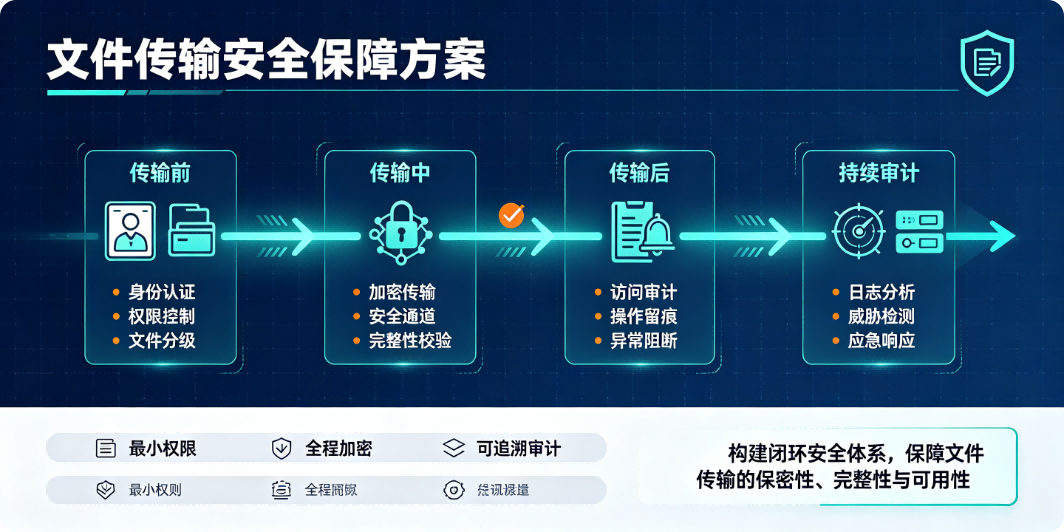
文件传输安全核心目标:防窃听、防篡改、防伪造身份、防病毒 / 恶意代码、防泄露、防越权访问,下面分「传输通道、文件本身、身份权限、终端与审计、选型避坑」五个维度,包含落地手段。 一、传输通道安全(防止传输过程被窃听、中间人劫持) 优先使用加密传输协议,禁止明文协议 ✅ 推荐:SFTP、FTPS、SC
发布于 2026-09-09
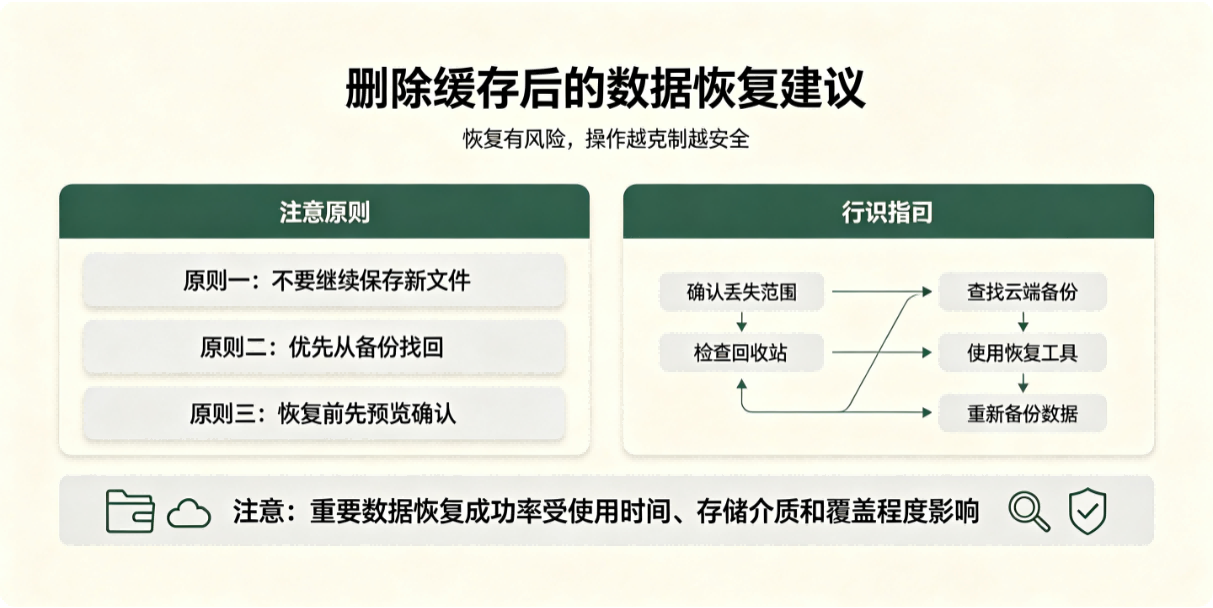
先分清核心:缓存本身大多是临时文件,不是原始业务数据。删缓存≠删真实数据,但如果误操作连带删掉原始文件 / 数据库数据,才需要恢复;单纯清空缓存,原始数据一般还在原地。 一、先判断场景(非常关键) 只删除缓存文件(Redis 缓存、页面缓存、应用 cache 目录、浏览器缓存) 原始业务数据(数据库
发布于 2026-09-09
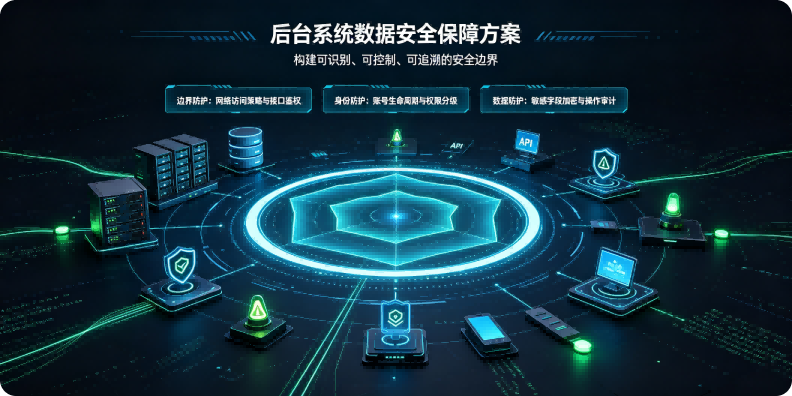
后台系统数据安全覆盖传输、存储、访问、使用、审计、灾备、业务逻辑、合规全链路,分为技术、管理、运维多个维度,下面是落地性较强的完整方案,适合业务后台、管理平台、中台系统。 一、身份与访问安全(第一道防线,防止越权) 强身份认证 禁止明文密码,密码加盐哈希存储(BCrypt、Argon2),不使用 M
发布于 2026-09-08
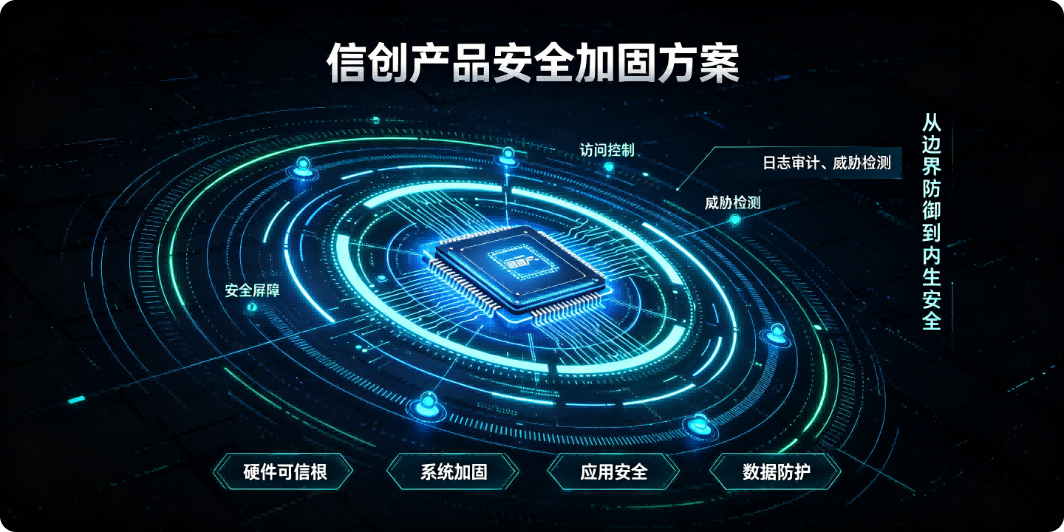
信创产品包含国产 CPU(鲲鹏、飞腾、龙芯、海光)、国产操作系统(openEuler、银河麒麟、统信 UOS)、国产数据库(达梦、人大金仓、高斯)、中间件、应用、固件等,加固围绕:硬件固件、操作系统、数据库、中间件、业务应用、网络、身份权限、审计、国产化特有风险、合规等维度落地,同时满足等保 2.0
发布于 2026-09-08
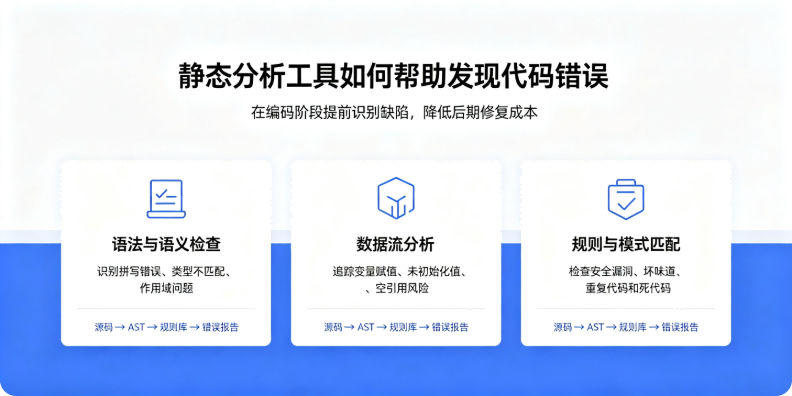
静态分析(Static Code Analysis):不运行程序,直接对源代码 / 字节码做词法、语法、语义、控制流、数据流、规则匹配分析,在编码、编译阶段就找出缺陷,区别于单元测试、压力测试这类动态测试(程序要跑起来)。 核心工作原理 词法 & 语法解析:解析代码生成抽象语法树 AST,识别括号不
发布于 2026-09-08

